Alternative à Drata · Comparaison détaillée

Vous cherchez une alternative à Drata ? Une comparaison honnête avec Acuna GRC.

Direct answer

Acuna GRC est une alternative à Drata pour les start-up en forte croissance qui concluent des contrats grands comptes exigeant ISO 27001 et des questionnaires de sécurité, les grandes entreprises européennes réglementées qui gèrent NIS2 et DORA dans un seul registre, les groupes avec un siège et des filiales, les MSSP et cabinets de conseil, et les organisations qui veulent mener tout le cycle avec des experts. C’est une plateforme GRC suisse avec plus de 50 référentiels dans une seule bibliothèque, Aiko qui travaille sur les mêmes enregistrements que chaque module, un hébergement en Suisse ou dans l’UE, et un prix publié à partir de CHF 6'390 par an, par organisation et non par utilisateur. Drata reste le meilleur choix pour les référentiels fédéraux américains comme FedRAMP, CMMC et HITRUST.

Passez à Acuna GRC si

  • Vous concluez des contrats grands comptes qui exigent ISO 27001 et des questionnaires de sécurité.
  • Vos obligations sont européennes ou suisses (NIS2, DORA, FINMA, nLPD, AI Act) et vous les voulez dans la bibliothèque, pas reconstruites en référentiels personnalisés.
  • Vous gérez un siège et des filiales, un environnement Microsoft ou hybride, ou de nombreux clients en tant que MSSP ou cabinet de conseil.
  • Vous voulez une IA qui travaille nativement sur vos enregistrements de conformité, et des experts capables de mener tout le cycle avec vous.
  • Vous voulez un prix de départ publié et une tarification par organisation avant le premier appel.

Restez sur Drata si

  • Vous avez besoin de référentiels fédéraux ou sectoriels américains comme FedRAMP, CMMC ou HITRUST.
  • Vous êtes une équipe cloud-native américaine qui veut choisir son cabinet d’audit dans l’Auditor Alliance de Drata.
Réserver une démoVoir les tarifs

Pourquoi les équipes cherchent-elles une alternative à Drata ?

Les équipes quittent rarement Drata parce que le produit serait faible. Les raisons qui reviennent sont le coût et sa progression, des tests automatisés qui échouent ou réussissent pour de mauvaises raisons, la profondeur des intégrations, le travail avec les auditeurs, l’effort interne et l’adéquation à la réglementation européenne. Chacune est présentée ci-dessous avec les éléments que nous avons pu vérifier et la réponse d’Acuna GRC.

  1. Un prix invisible, et un coût qui grimpe

    Ce que disent les sources

    Drata publie ses formules (Foundation, Advanced, Enterprise) mais aucun prix. Vendr indique une médiane de 24 934 $ par an sur 236 achats, entre 9 415 $ et 68 250 $ (février 2026).[4][16][17]

    “Frameworks can get expensive over time.”

    Avis G2 recensé sur AWS Marketplace, août 2026

    La réponse d’Acuna GRC

    Acuna GRC publie son prix de départ : à partir de CHF 6'390 par an, par organisation et non par utilisateur. Le Core GRC inclut la bibliothèque de plus de 50 référentiels : ajouter NIS2 à un programme ISO 27001 est un travail de mapping. Les modules complémentaires sont chiffrés dans votre offre. Comment fonctionne la tarification

  2. Des tests automatisés qui échouent, ou réussissent, à tort

    Ce que disent les sources

    Drata exécute des tests automatisés en continu. Certains utilisateurs signalent des résultats qui ne reflètent pas la réalité et demandent des moyens plus rapides de traiter les tests défaillants.[18][17]

    “their UI shows many false positives, indicating that requirements are taken care of even when they’re not.”

    Avis PeerSpot, 1/5, juillet 2025

    La réponse d’Acuna GRC

    Dans Acuna GRC, un contrôle est évalué de trois façons : par une métrique de connecteur comparée à une cible, par la réalisation d’enregistrements ou par une checklist signée. La santé est calculée selon la règle du maillon le plus faible, du contrôle à la mesure puis à l’exigence : un résultat vert ne masque pas une zone en échec, et personne ne saisit la santé à la main.

  3. La profondeur des intégrations

    Ce que disent les sources

    Drata s’intègre à « des centaines d’outils ». Les utilisateurs saluent cette étendue tout en relevant des manques pour certains systèmes.[5][18]

    “there are still some gaps.”

    Avis PeerSpot, août 2024

    La réponse d’Acuna GRC

    Acuna GRC compte plus de 100 connecteurs et en développe de nouveaux sur demande. Jira et ServiceNow synchronisent les tâches dans les deux sens, et les systèmes sans connecteur (une CMDB sur site, un outil d’achats) envoient un CSV à un import planifié. L’API v1 et les webhooks signés couvrent le reste. Intégrations et API

  4. Le travail avec les auditeurs

    Ce que disent les sources

    L’Audit Hub de Drata centralise la collaboration avec les auditeurs, les demandes de preuves et les validations. Toutes les équipes ne parviennent pas à le faire fonctionner sans accroc.[6][18]

    “our auditors could not access the Audit Hub in Drata”

    Avis PeerSpot, février 2026

    La réponse d’Acuna GRC

    Acuna GRC compte des lead auditors certifiés en interne, qui préparent l’audit avec vous. Dans Assure, un audit porte sa période, et ses enregistrements sont regroupés en « dans la période », « non datés » ou « autres périodes », reliés aux exigences, mesures, constats et actions correctives. Votre auditeur se connecte avec un profil d’accès limité à ce dont il a besoin, et les rapports s’exportent en PDF ou Excel. Assure

  5. Un effort interne caché

    Ce que disent les sources

    L’abonnement n’est qu’une partie du coût. La mise en place et le réglage des tests prennent un temps interne qui figure rarement dans le devis.[18]

    “cost me probably 10 hours a week while we were still trying to get Drata to work.”

    Avis PeerSpot, juillet 2025

    La réponse d’Acuna GRC

    Chaque abonnement Acuna GRC inclut un conseiller dédié et un mois d’hypercare. La feuille de route de conformité crée les tâches, contrôles et documents de vos référentiels, et des experts suisses peuvent co-piloter ou piloter entièrement le programme. Services

  6. Un ADN américain et SOC 2

    Ce que disent les sources

    Drata a son siège à San Francisco et s’est construite autour de SOC 2. Elle inscrit bien NIS 2 et DORA parmi ses plus de 30 référentiels prêts à l’emploi, et sa documentation API liste des instances régionales en Amérique du Nord, en Europe et en Asie-Pacifique. FINMA, la nLPD et l’AI Act ne figurent pas dans sa liste de référentiels.[10][2][3]

    La réponse d’Acuna GRC

    Acuna GRC est développée en Suisse. NIS2, DORA, FINMA et la nLPD sont dans la même bibliothèque qu’ISO 27001 et SOC 2 et partagent mesures et contrôles, et vos données sont hébergées en Suisse ou dans l’UE, selon votre choix, avec un auto-hébergement sur demande.

Drata ou Acuna GRC : quelles différences ?

Les deux plateformes surveillent les contrôles en continu. Drata s’est construite autour de l’automatisation SOC 2 pour les entreprises cloud-native et a élargi sa plateforme avec le rachat de SafeBase et un produit TPRM vendu séparément. Acuna GRC fait tourner chaque module et Aiko sur un seul modèle de données, est conçue pour la réglementation européenne et suisse, les groupes et les prestataires de services, et publie son prix. La dernière colonne indique honnêtement qui a l’avantage sur chaque ligne.

Comparaison Drata et Acuna GRC, novembre 2026
CritèreAcuna GRCDrataAvantage
Marché cibleStart-up en forte croissance qui concluent des contrats grands comptes, grandes entreprises européennes réglementées sous NIS2 et DORA, groupes avec filiales, MSSP et cabinets de conseil, organisations qui veulent mener tout le cycle avec des expertsStart-up, entreprises en croissance et grandes entreprises, de la surveillance continue dès la conception à plusieurs divisions et régions ; siège aux États-Unis[1][10]Les deuxLes deux servent les entreprises en croissance ; Acuna GRC convient aussi aux groupes réglementés en Europe et aux MSSP
RéférentielsPlus de 50 dans la bibliothèque, inclus dans le Core GRC : NIS2, DORA, FINMA, nLPD, RGPD, AI Act, ISO 27001, ISO 42001, SOC 2 ; référentiels personnalisés par CSVPlus de 30 prêts à l’emploi, dont SOC 2, ISO 27001, NIS 2, DORA, RGPD, ISO 42001, FedRAMP, CMMC, HITRUST, TISAX ; référentiels personnalisés[2]Selon le casAcuna GRC pour le droit suisse ; Drata pour le fédéral américain
Juridiction et hébergementEntreprise suisse ; hébergement en Suisse ou dans l’UE, au choix du client ; auto-hébergement sur demandeSiège aux États-Unis (San Francisco) ; instances régionales Amérique du Nord, Europe et Asie-Pacifique dans sa documentation API[10][3]Acuna GRCJuridiction suisse et auto-hébergement
Surveillance continue et workflowLes connecteurs enregistrent les réussites et échecs des contrôles et les valeurs des KPI toutes les 4 heures ; l’état des postes via les connecteurs Intune, Defender, CrowdStrike, Jamf et Sophos ; exigence, mesure, contrôle et tâche reliés, avec validations et revues intégréesSurveillance continue et tests automatisés ; son propre agent sur les postes vérifie chiffrement, verrouillage d’écran, antivirus, gestionnaire de mots de passe et mises à jour[9]Les deuxLes deux surveillent en continu ; votre environnement décide
PreuvesRésultats des connecteurs enregistrés automatiquement ; enregistrements créés à partir du travail lui-même, avec l’auteur et la date ; PDF de checklists signées ; l’extension navigateur horodate (UTC) les captures d’écran collées et y ajoute l’e-mail de l’utilisateurPreuves collectées automatiquement par les intégrations et l’agent ; Audit Hub pour les demandes des auditeurs[6]Les deuxLes deux collectent automatiquement ; Acuna GRC enregistre aussi qui a fait le travail
IntégrationsPlus de 100 connecteurs, et de nouveaux développés sur demande autour de votre environnement ; synchronisation bidirectionnelle des tâches avec Jira et ServiceNow ; API v1, webhooks, imports CSV planifiés« Des centaines d’outils »[5]Selon le casDrata : catalogue prêt à l’emploi plus large ; Acuna GRC : connecteurs construits pour votre environnement
Modèle de prixPublié : à partir de CHF 6'390 par an, par organisation, sans frais par utilisateur ; modules complémentaires sur devisFormules sur devis ; Foundation couvre jusqu’à 50 ETP, et Vendr indique que le prix augmente avec le nombre d’employés ; estimation indépendante : médiane de 24 934 $ par an (Vendr)[4][16]Acuna GRCUn prix visible
Trust Center et TPRMTrust Center : page de confiance publique avec niveaux ouvert et sur demande, documents sur demande derrière une signature de NDA, réponses aux questionnaires rédigées uniquement à partir des faits approuvés de la bibliothèque, chacune montrant d’où elle vient, et un journal de chaque consultation et téléchargement ; TPRM : évaluations, campagnes, portail fournisseursTrust Center basé sur SafeBase (rachetée 250 M$ en 2025) ; TPRM agentique vendu comme produit indépendant depuis septembre 2026[14][13]Les deuxLes deux le couvrent ; Acuna GRC répond à partir des mêmes enregistrements que votre programme
IAAiko est natif de la plateforme et travaille sur les mêmes enregistrements et un seul modèle de données (exigences, mesures, contrôles, risques, fournisseurs, preuves), donc ses propositions reposent sur des données reliées : il répond, rédige tâches et KPI, relie des enregistrements par exécutions groupées et propose des scores de risque à partir de leurs preuves ; une personne valide selon la politique définie par un administrateur ; module AI Governance disponible dès maintenantRéponse agentique aux questionnaires (mars 2026) ; AI Agent Governance en disponibilité limitée (août 2026) ; Trust Center issu du rachat de SafeBase et TPRM agentique en produit séparé[11][12][14][13]Acuna GRCNatif d’un seul modèle de données
Multi-entités et groupesGestion de groupe : siège et filiales, utilisateurs du groupe, fournisseurs partagés, KPI de groupe, tableau Group Compliance ; périmètres par entitéEspaces de travail (workspaces), « designed to scale across multiple frameworks, workspaces, and complex org structures »[8]Selon le casLes deux gèrent plusieurs entités ; Acuna GRC ajoute un tableau de bord de groupe
AuditeursLead auditors certifiés en interne ; votre auditeur se connecte avec un profil d’accès limité à ce dont il a besoinAudit Hub pour la collaboration avec les auditeurs ; Auditor Alliance de plus de 175 cabinets d’audit[6][7]Selon le casLead auditors internes ou réseau de cabinets
ServicesConseiller dédié et un mois d’hypercare inclus ; co-pilotage ou pilotage complet ; RSSI et DPO externalisés ; lead auditors certifiés en interneMise en œuvre guidée (généralement 4 à 6 semaines) avec customer success et conseillers conformité ; audits par les cabinets de l’Auditor Alliance[8][7]Acuna GRCExperts internes et services gérés
MSSP et partenairesChaque client dans sa propre organisation, en marque blanche sous votre nomRéseau de partenaires et revendeurs en Europe via Exclusive Networks[15]Selon le casLes deux ont un programme partenaires

Informations sur Drata en novembre 2026, issues des pages listées dans les sources ci-dessous. La documentation sécurité d’Acuna GRC, et la façon dont Aiko traite les données, sont dans le Trust Center d’Acuna.

Trust Center : les réponses aux questionnaires sont rédigées uniquement à partir des faits que vous avez approuvés, chacune montre d’où elle vient, et une réponse qui cite un brouillon est signalée avant toute approbation.
TPRM : chaque fournisseur avec son niveau de risque, la note de son évaluation et une note quotidienne d’exposition publique, sur les mêmes enregistrements que vos contrôles.

À quoi ressemble Acuna GRC en moins de deux minutes ?

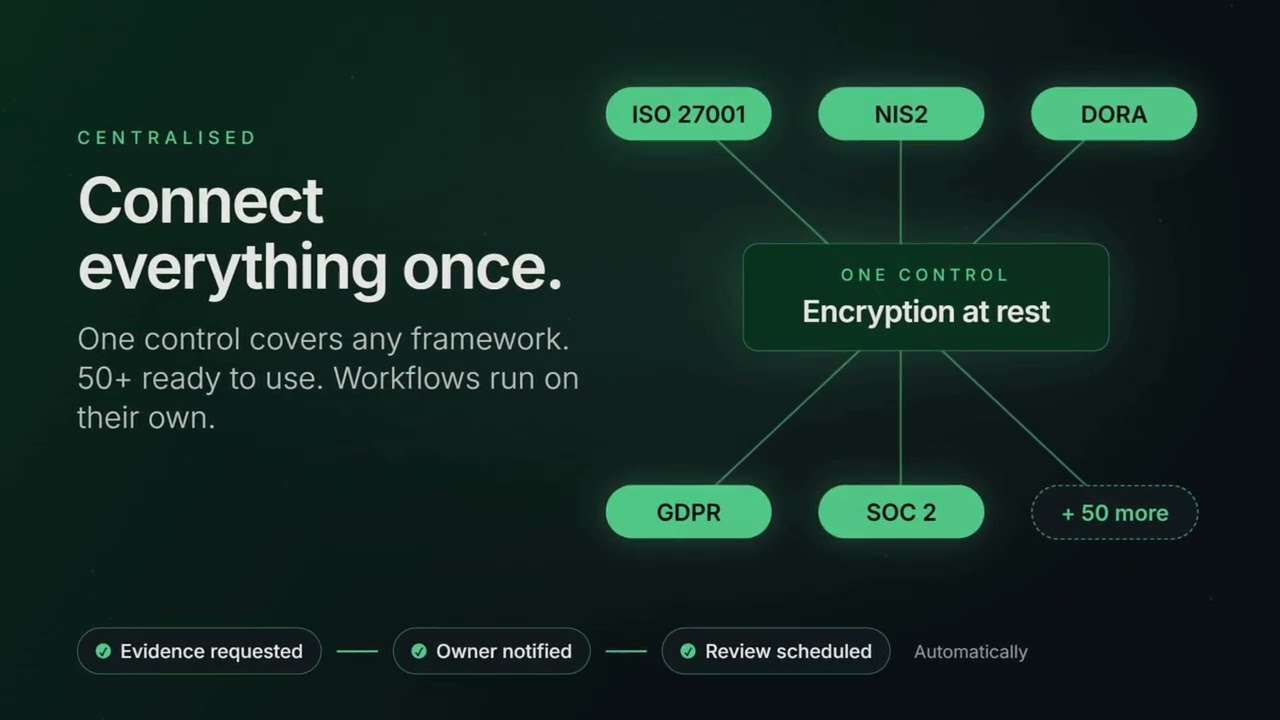
Le film Acuna GRC présente la plateforme en 1 minute 39 secondes : pourquoi la GRC devient plus difficile, le mapping entre référentiels et les tableaux de bord, et Aiko qui travaille sur vos données de conformité et de risque. Il ne se lance que si vous cliquez.

Voir le film · 1:39 · en anglais

Acuna GRC home

Acuna GRC en 1 minute 39 secondes : une plateforme de conformité unique avec plus de 50 référentiels, le mapping des contrôles entre référentiels, risques, TPRM, protection des données, audit et gouvernance de l’IA, tableaux de bord GRC, et Aiko, l’assistant IA intégré à chaque page.

Chapitres

  1. Pourquoi la GRC et la conformité deviennent plus difficiles
  2. Découvrir Acuna GRC
  3. Mapping entre référentiels et tableaux de bord GRC
  4. Aiko : l’IA pour la conformité et le risque
  5. Résultats : moins de travail manuel, une conformité plus rapide
Voir sur YouTube

Combien coûte Drata par rapport à Acuna GRC ?

Drata ne publie pas ses prix. Selon les estimations indépendantes de Vendr, le contrat Drata médian est de 24 934 $ par an, entre 9 415 $ et 68 250 $. Acuna GRC démarre à partir de CHF 6'390 par an pour une organisation, Core GRC et plus de 50 référentiels inclus. Sur trois ans, les modules et référentiels ajoutés, les conditions de renouvellement, l’effort interne et les services pèsent généralement plus que le prix de la première année.

Prix de Drata : estimations indépendantes et faits publiés
ÉlémentChiffreSource
Prix catalogueNon publiéLa page tarifs de Drata présente les formules Foundation, Advanced et Enterprise, chacune menant à un échange commercial.[4]
Contrat annuel médian24 934 $Estimation indépendante, Vendr, sur 236 achats, février 2026.[16]
Fourchette des contrats9 415 $ à 68 250 $ par anEstimation indépendante, Vendr, février 2026.[16]
Coût quand les référentiels s’ajoutentNon publiéUn avis G2, août 2026 : « Frameworks can get expensive over time. »[17]

Ce qu’il faut compter sur trois ans

Référentiels et modules

Demandez ce que chaque référentiel, Trust Center, TPRM ou module IA ajoute au devis Drata. Dans Acuna GRC, les plus de 50 référentiels sont dans le Core GRC ; vous choisissez les modules complémentaires.

Renouvellements

Obtenez les conditions de renouvellement par écrit chez les deux éditeurs. La fourchette de Vendr montre l’écart entre contrats, et le chiffre de la deuxième année compte plus que le premier.

Effort interne

Comptez les heures passées à régler les tests, à relancer pour les preuves et à justifier les exceptions aux auditeurs. Un utilisateur PeerSpot l’estime à environ 10 heures par semaine pendant la mise en place.

Services et audit

Prévoyez le cabinet d’audit et l’aide à la mise en œuvre chez les deux éditeurs. Acuna GRC inclut un conseiller dédié et un mois d’hypercare, et propose le co-pilotage et le pilotage complet.

Laquelle choisir pour NIS2, DORA, FINMA, la nLPD et l’AI Act ?

Pour NIS2 et DORA, les deux plateformes proposent des référentiels prêts à l’emploi : la différence tient à la conception. Dans Acuna GRC, ils sont dans une même bibliothèque avec ISO 27001 et SOC 2 et partagent mesures, contrôles et enregistrements, alors que Drata les rattache à un modèle de contrôles né de SOC 2. Pour FINMA, la nLPD et l’AI Act, Acuna GRC les couvre et la liste publiée de Drata non : il faudrait les construire en référentiels personnalisés.

NIS2, DORA, FINMA, nLPD et AI Act : Acuna GRC et Drata, novembre 2026
RéglementationAcuna GRCDrata
NIS2Dans la bibliothèque, rattachée à des mesures partagées ; Group Compliance montre chaque entité concernéeNIS2 expliquéeLogiciel de conformité NIS2Prêt à l’emploi (listé « NIS 2 »)[2]
DORADans la bibliothèque, avec le registre des tiers, l’analyse d’impact métier et la chronologie des incidents sur les mêmes donnéesDORA expliquéLogiciel de conformité DORAPrêt à l’emploi[2]
FINMADans la bibliothèque, adoptée à côté de DORA, avec BIA et prestataires notésLogiciel de conformité FINMAAbsente de la liste de Drata ; possible en référentiel personnalisé[2]
nLPDDans la bibliothèque ; avec Data Privacy, elle détermine les bases légales, le registre des traitements et les AIPDLa nLPD expliquéeLogiciel de conformité nLPDAbsente de la liste de Drata ; le RGPD est prêt à l’emploi[2]
AI ActModule AI Governance : registre des systèmes d’IA, analyses d’impact, supervision humaine, incidents et canal de contestationL’AI Act expliquéGouvernance de l’IAAbsent de sa liste ; ISO 42001, NIST AI RMF et AIUC-1 y figurent, et AI Agent Governance est en disponibilité limitée[2][12]
Une seule bibliothèque de contrôles pour tous les référentiels : chaque mesure est reliée à chaque exigence qu’elle couvre, et un référentiel ajouté réutilise le travail déjà fait.

Comment Acuna GRC produit-elle des preuves auxquelles les auditeurs peuvent se fier ?

Acuna GRC est centrée sur le workflow. Chaque exigence est couverte par une mesure, vérifiée par un contrôle et mise en œuvre par des tâches, et chaque réalisation enregistre qui l’a faite, quand, et l’enregistrement qui le prouve. La santé est calculée à partir de cette chaîne, jamais saisie à la main.

Des enregistrements issus du travail

Terminer une tâche ou l’exécution d’un contrôle crée ou relie un enregistrement typé et daté qui nomme l’auteur. Une checklist est signée point par point et produit son propre enregistrement PDF.

Validations et revues intégrées

Risques, documents et exceptions suivent des workflows de validation qui gardent l’historique de chaque changement d’état. Les revues annuelles s’accompagnent de rappels 30 jours et 3 jours avant l’échéance, puis en cas de retard.

Des preuves depuis le navigateur

L’extension Acuna (v0.13.0, Chrome et Edge) affiche vos tâches, contrôles, validations, revues et échéances dans une fenêtre ou un panneau latéral, avec notifications. Une capture d’écran collée comme preuve est horodatée (date et heure UTC) et porte votre e-mail Acuna avant l’envoi. Connexion avec Microsoft, aucune télémétrie.

Politique de confidentialité de l’extension

Des connecteurs là où ils conviennent

Les connecteurs enregistrent les réussites et échecs des contrôles et les valeurs des KPI toutes les 4 heures. Quand aucun connecteur ne comprend votre environnement, le contrôle est évalué sur les enregistrements réalisés ou une checklist : chaque contrôle produit donc ses preuves.

Preuves : un contrôle nomme son responsable, sa méthode d’évaluation et son échéance, et chaque exécution est signée et classée comme enregistrement.
Validations : une politique n’est publiée qu’après la signature de ses approbateurs, et chaque modification est une révision numérotée.

Quand Acuna GRC est-elle un meilleur choix que Drata ?

Acuna GRC est le meilleur choix pour les start-up en forte croissance qui concluent des contrats grands comptes exigeant ISO 27001 et des questionnaires de sécurité, les grandes entreprises européennes réglementées qui gèrent NIS2 et DORA dans un seul registre, les groupes avec un siège et des filiales, les MSSP et cabinets de conseil, les organisations qui veulent mener tout le cycle avec des experts, les équipes IT centrées sur Microsoft ou hybrides, et les équipes qui veulent une IA qui travaille nativement sur leurs enregistrements de conformité.

Les acheteurs pour qui Acuna GRC est un meilleur choix que Drata, novembre 2026
AcheteurMeilleur choixPourquoi
Start-up en forte croissance concluant des contrats grands comptes exigeant ISO 27001 et des questionnaires de sécuritéAcuna GRCLe Trust Center, des projets de réponses aux questionnaires rédigés à partir des faits approuvés de la bibliothèque et un journal d’audit unique répondent aux demandes de due diligence à partir d’un seul ensemble d’enregistrements, et la feuille de route de conformité met en place le programme en une seule étape d’approbation.Trust CenterFeuille de route de conformitéISO 27001
Grandes entreprises européennes réglementées qui doivent gérer leurs obligations NIS2 et DORA dans un seul registreAcuna GRCDéclarations d’incidents, évaluations fournisseurs et exceptions sont réunies, avec des responsables et des échéances partagés, et les mesures ISO 27001 sont reliées aux mêmes contrôles.NIS2DORATPRMMesures et contrôles
Groupes avec un siège et des filiales qui veulent une vue unique sur toutes les entitésAcuna GRCLa gestion de groupe et les tableaux de bord de groupe couvrent le siège et ses filiales, tandis que chaque entité garde ses propres enregistrements.Gestion de groupe
MSSP et cabinets de conseil qui gèrent la conformité de plusieurs clientsAcuna GRCGestion des clients et portails en marque blanche, sous la propre marque du prestataire.La GRC pour les MSSPProgramme partenaires
Organisations qui veulent mener tout le cycle de conformité avec des experts, sur les mêmes enregistrementsAcuna GRCFeuille de route de conformité, une seule bibliothèque de contrôles pour plus de 50 référentiels, et des services RSSI et DPO qui pilotent ou appuient n’importe quelle étape du cycle.ServicesRSSI externaliséDPO externalisé
Équipes IT centrées sur Microsoft ou en environnement hybrideAcuna GRCConnecteurs Entra ID, Intune, Defender, Sentinel et Secure Score, connexion avec Microsoft, résumés dans Teams, et imports planifiés depuis les systèmes sur site.Intégrations et API
Équipes qui veulent une IA qui travaille nativement sur leurs enregistrements de conformitéAcuna GRCAiko est intégré à chaque page et travaille sur les mêmes enregistrements que chaque module : il répond à partir de vos propres données, rédige des tâches, relie contrôles et mesures par exécutions groupées et propose un nouveau score de risque avec les preuves qui le justifient. Une personne valide, selon la politique définie par votre administrateur, et chaque action est journalisée.AikoGouvernance de l’IA
Aiko travaille sur les mêmes enregistrements que chaque module : il rassemble les exécutions de contrôles, KPI, éléments vulnérables et menaces d’un risque, chacun avec sa source et sa date, et propose un nouveau score qu’une personne confirme.
Gestion de groupe : une vue unique sur le siège et ses filiales, de la plus faible à la plus solide, tandis que chaque entité garde ses propres enregistrements.

Quand Drata est-elle le meilleur choix ?

Choisissez Drata quand les référentiels fédéraux ou sectoriels américains décident de l’achat, ou si vous êtes une équipe cloud-native américaine qui veut choisir son cabinet d’audit dans l’Auditor Alliance de Drata. Ce sont de vraies forces :

Les acheteurs pour qui Drata est un meilleur choix qu’Acuna GRC, novembre 2026
AcheteurMeilleur choixPourquoi
Équipes qui ont besoin des référentiels fédéraux ou sectoriels américainsDrataFedRAMP, CMMC, HITRUST, NYDFS et SOX ITGC figurent dans la liste de Drata.[2]
Équipes cloud-native américaines qui veulent choisir un cabinet d’audit sur une place de marchéDrataL’Auditor Alliance de Drata réunit plus de 175 cabinets d’audit qui travaillent avec les clients dans son Audit Hub.[7][6]

Quelles sont les autres alternatives à Drata ?

Chaque alternative à Drata convient à un acheteur différent. Vanta convient aux équipes qui veulent le catalogue d’intégrations le plus large, Secureframe à celles qui veulent des experts en plus de l’automatisation, Sprinto aux entreprises en forte croissance qui couvrent de nombreux référentiels, et Kertos aux entreprises allemandes et européennes qui veulent un éditeur européen. Acuna GRC convient aux start-up en forte croissance qui concluent des contrats grands comptes, aux grandes entreprises européennes réglementées sous NIS2 et DORA, aux groupes avec filiales, aux MSSP et aux cabinets de conseil.

Les alternatives à Drata et à qui elles conviennent, selon le site de chaque éditeur, novembre 2026
PlateformeÀ qui elle convient
VantaLes entreprises qui veulent le catalogue d’intégrations le plus large (plus de 400 outils) et plus de 35 référentiels dans un vaste écosystème.[19]
SecureframeLes équipes qui veulent une automatisation de la conformité appuyée par des experts internes.[20]
SprintoLes PME et ETI en forte croissance qui couvrent de nombreux référentiels ; sa page en annonce plus de 200.[21]
KertosLes entreprises allemandes et européennes qui veulent un éditeur « Made in Germany », avec NIS2, RGPD, AI Act, ISO 27001, TISAX et C5.[22]
Acuna GRCLes start-up en forte croissance qui concluent des contrats grands comptes, les grandes entreprises européennes réglementées sous NIS2 et DORA, les groupes avec filiales, les MSSP et cabinets de conseil, et les organisations qui veulent mener tout le cycle avec des experts, avec NIS2, DORA, FINMA et la nLPD dans la bibliothèque.

Si la juridiction suisse est le critère décisif, comparez aussi Acuna GRC et Swiss GRC.

Comment migrer de Drata vers Acuna GRC ?

La migration se fait en quatre étapes : reprendre l’existant, le mapper une seule fois entre référentiels, connecter vos systèmes, puis piloter. Votre conseiller dédié planifie l’ordre avec vous, et la durée dépend du nombre de référentiels et d’entités à reprendre.

  1. ReprendreAssistant d’import

    Exportez ce que vous avez aujourd’hui dans les formats que Drata permet, puis importez actifs, risques, tiers, personnel et documents depuis CSV ou Excel, mappés et validés d’abord.

  2. Mapper une foisMesures partagées

    Adoptez vos référentiels et les mesures de référence qui en couvrent plusieurs ; Mapping liste chaque écart.

  3. ConnecterPlus de 100 connecteurs

    Activez les connecteurs que vous utilisez. Un connecteur manquant est développé sur demande, autour de votre environnement.

  4. PiloterTâches, validations, enregistrements

    Les tâches et contrôles récurrents produisent leurs enregistrements, et la feuille de route montre ce qu’il reste à faire.

Seul, ou avec nos experts

En autonomie

Votre équipe pilote Acuna GRC, avec un conseiller dédié et un mois d’hypercare inclus.

Avec vous

Co-pilotage : nos experts guident, relisent et préparent l’audit avec votre équipe.

Pour vous

Pilotage complet : nos experts gèrent le programme, vous relisez et décidez.

RSSI ou DPO externalisé

Un expert suisse nommé dans le rôle, aussi longtemps que nécessaire.

Voir les services

Connecter : chaque connecteur alimente mesures de KPI et réussites ou échecs des contrôles toutes les 4 heures, et la surveillance continue démarre dès son activation.

Intégrations

Acuna GRC se connecte-t-il aux outils que nous utilisons déjà ? Oui, plus de 100 connecteurs.

Les connecteurs récupèrent les données de sécurité de vos outils d’identité, de postes de travail, cloud, code et RH à intervalles réguliers : les preuves restent à jour, sans captures d’écran.

  • Entra ID
  • Okta
  • Google Workspace
  • Defender
  • CrowdStrike
  • Intune
  • AWS
  • Azure
  • GitHub
  • Jira
  • Plus de 100 connecteurs

Un connecteur manque ? Nous le créons. Nous concevons l'intégration selon votre environnement. Chacun de nos connecteurs natifs existe parce qu'un client en avait besoin.

Voir Intégrations et API →

À quoi ressemble le pilotage dans Acuna GRC ?

Quatre scénarios types montrent comment différentes organisations fonctionneraient dans Acuna GRC, avec les seules fonctions documentées.

Scénario type

Un intermédiaire financier suisse qui prépare FINMA et DORA

Un responsable conformité, une équipe IT très sollicitée et une liste de prestataires TIC à laquelle personne ne se fie vraiment.

  1. Adopter FINMA et DORA ensemble dans Comply ; une mesure compte pour chaque exigence qu’elle couvre.
  2. Enregistrer les prestataires TIC comme tiers et les relier aux processus de l’analyse d’impact métier, avec RTO et RPO.
  3. Consigner les incidents comme constats avec une chronologie datée, et générer le rapport de direction depuis Assure.

92%de temps en moins pour préparer les audits, avec des contrôles mappés entre référentiels

FINMADORA

Scénario type

Un groupe de cinq filiales face à NIS2

Un siège responsable de NIS2 pour des entités qui ont chacune leurs habitudes.

  1. Le siège diffuse un profil d’accès géré et des fournisseurs partagés à chaque filiale.
  2. Un KPI de groupe est mesuré dans chaque filiale et consolidé chaque nuit.
  3. Group Compliance classe les entités de la plus faible à la plus solide ; le siège en évalue une et lui transmet les écarts comme constats.

3xplus productif : les contrôles sont vérifiés automatiquement, les corrections commencent plus tôt

Gestion de groupeNIS2

Scénario type

Un MSSP qui gère 20 clients

Une petite équipe qui livre le même travail de conformité à de nombreux clients.

  1. Chaque client fonctionne dans sa propre organisation, sous la marque du MSSP.
  2. Référentiels, modèles et feuilles de route sont réutilisés d’un client à l’autre.
  3. Les questionnaires de sécurité des clients sont remplis à partir d’une bibliothèque de réponses validées dans le Trust Center.

10xplus rapide pour répondre aux questions de sécurité de vos clients

MSSPTrust Center

Scénario type

Un industriel sur Microsoft face à ISO 27001 et NIS2

Entra ID, Intune et Defender côté IT, Jira pour le travail, et des preuves qui vivent dans des captures d’écran.

  1. Les connecteurs Entra ID, Intune et Defender alimentent résultats de contrôles et KPI toutes les 4 heures.
  2. Les tâches se synchronisent dans les deux sens avec Jira : l’équipe ne travaille pas dans deux outils.
  3. Les responsables de contrôles enregistrent leurs réalisations depuis l’extension navigateur, captures collées horodatées.

Jusqu’à 80 %de travail manuel en moins

ISO 27001Intégrations

Ce sont des scénarios types, pas des témoignages clients, et ils ne nomment aucun client. Les chiffres sont ceux publiés pour la plateforme Acuna GRC, pas des résultats de ces exemples.

Alternatives à Drata : questions fréquentes

Sources

Chaque information sur Drata présentée ici provient de l’une de ces pages, consultées le 5 novembre 2026. Les prix de tiers sont des estimations indépendantes.

  1. Drata, “Drata: The Agentic Trust Management Platform”, consulté le 5 nov. 2026.
  2. Drata, “Frameworks”, consulté le 5 nov. 2026.
  3. Drata, “Drata API documentation: Regions Available”, consulté le 5 nov. 2026.
  4. Drata, “Pricing”, consulté le 5 nov. 2026.
  5. Drata, “Integrations”, consulté le 5 nov. 2026.
  6. Drata, “Audit Hub”, consulté le 5 nov. 2026.
  7. Drata, “Auditor Alliance”, consulté le 5 nov. 2026.
  8. Drata, “Drata vs Vanta: Compare Leading GRC Platforms”, consulté le 5 nov. 2026.
  9. Drata Help Center, “How does the Drata Agent work?”, mis à jour le 5 août 2026.
  10. Drata, “Drata opens San Francisco headquarters”, 10 févr. 2026.
  11. Drata, “Drata Unveils Industry-First Agentic AI Capabilities to Transform Enterprise Trust Workflows”, 24 mars 2026.
  12. Drata, “Drata Extends Trust Management Platform to Continuously Monitor and Govern AI Agents”, 4 août 2026.
  13. Drata, “Drata Debuts Agentic Third-Party Risk Management”, 16 sept. 2026.
  14. TechCrunch, “Security compliance firm Drata acquires SafeBase for $250M”, 12 févr. 2025.
  15. Exclusive Networks, “Exclusive Networks and Drata expand strategic partnership into the UK, Ireland, DACH and the Nordics”, 11 sept. 2025.
  16. Vendr, “Drata pricing”, mis à jour en févr. 2026.
  17. AWS Marketplace, “Drata reviews (G2 and PeerSpot reviews listed on AWS Marketplace)”, avis jusqu’en oct. 2026.
  18. PeerSpot, “Drata reviews”, consulté le 5 nov. 2026.
  19. Vanta, “Vanta”, consulté le 5 nov. 2026.
  20. Secureframe, “Secureframe”, consulté le 5 nov. 2026.
  21. Sprinto, “Frameworks”, consulté le 5 nov. 2026.
  22. Kertos, “Kertos”, consulté le 5 nov. 2026.

Sur votre propre programme

Comparez sur vos propres référentiels

Montrez-nous les référentiels, entités et outils que vous gérez aujourd’hui dans Drata. Nous vous montrons comment le même programme fonctionne dans Acuna GRC, et ce qu’il coûte.