Made in Switzerland
La plateforme GRC tout‑en‑un. Native IA dès le premier jour.
La plus flexible, la plus rapide à déployer, avec le meilleur retour sur investissement. Construite par des gens qui ont fait votre métier.
- 50+
- référentiels prêts
- Suisse
- conçu et exploité depuis Morges
- 1
- connexion pour tout
- 35+
- ans d'expérience GRC
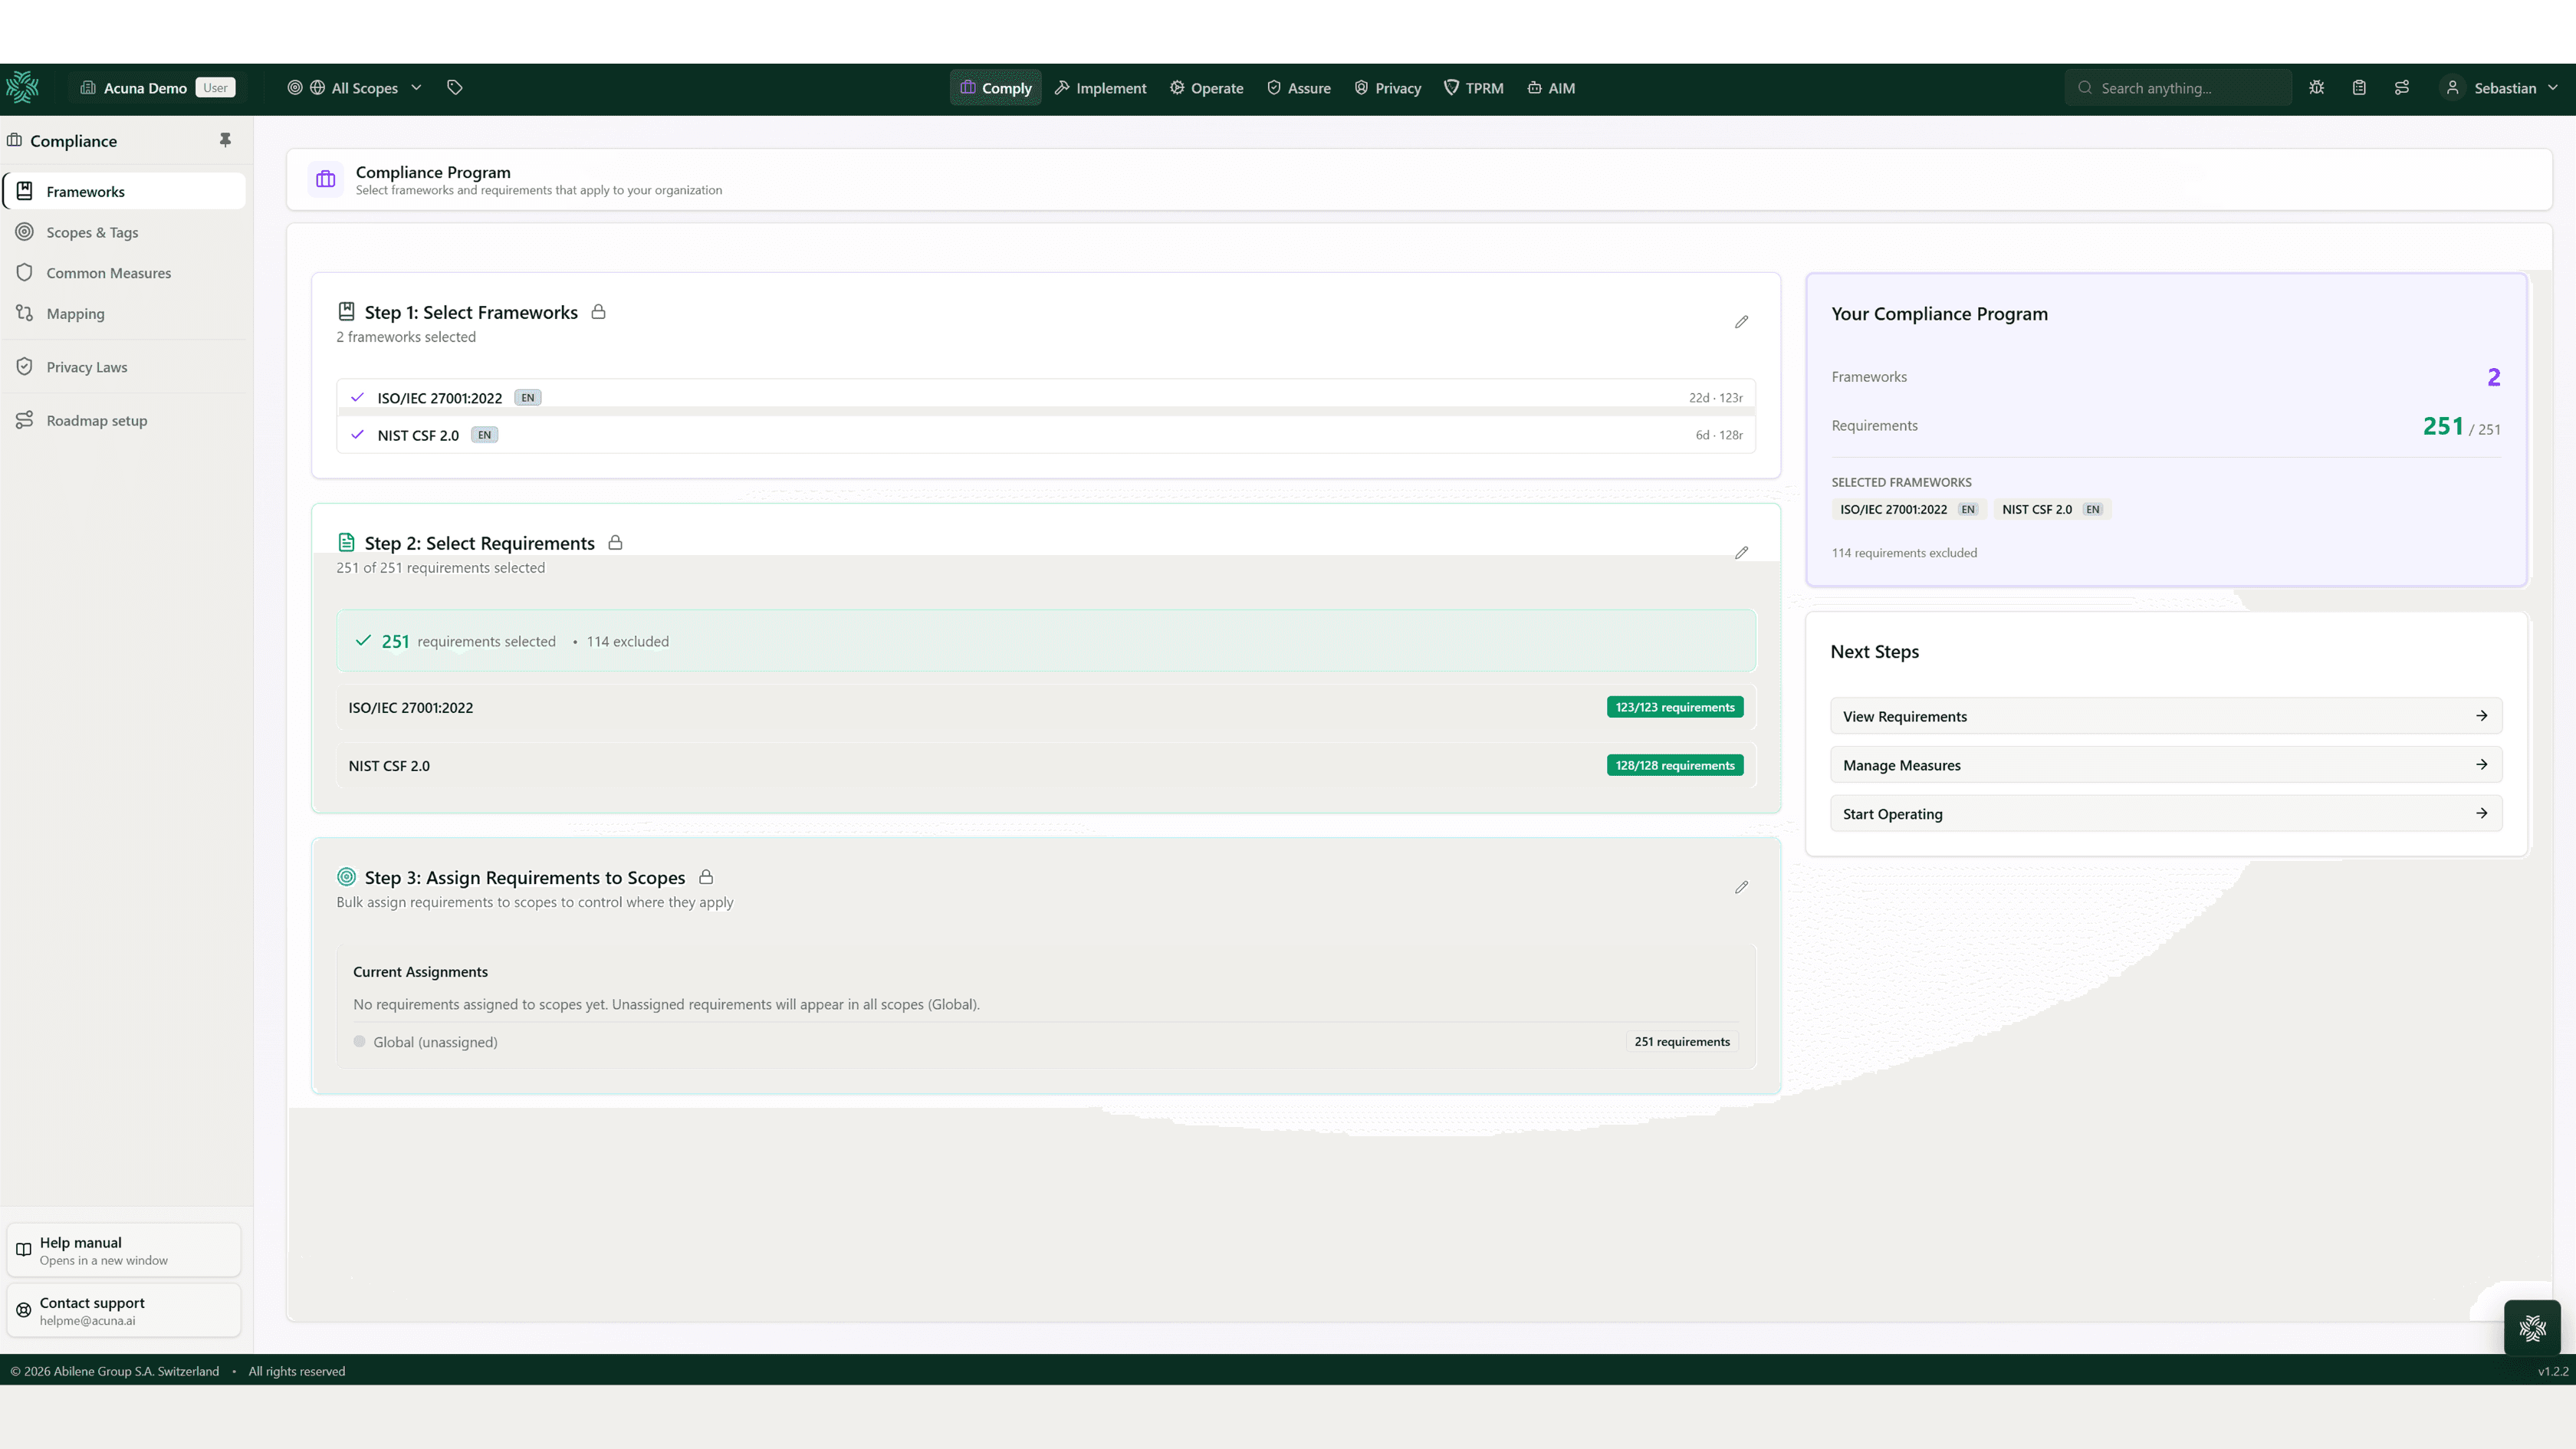
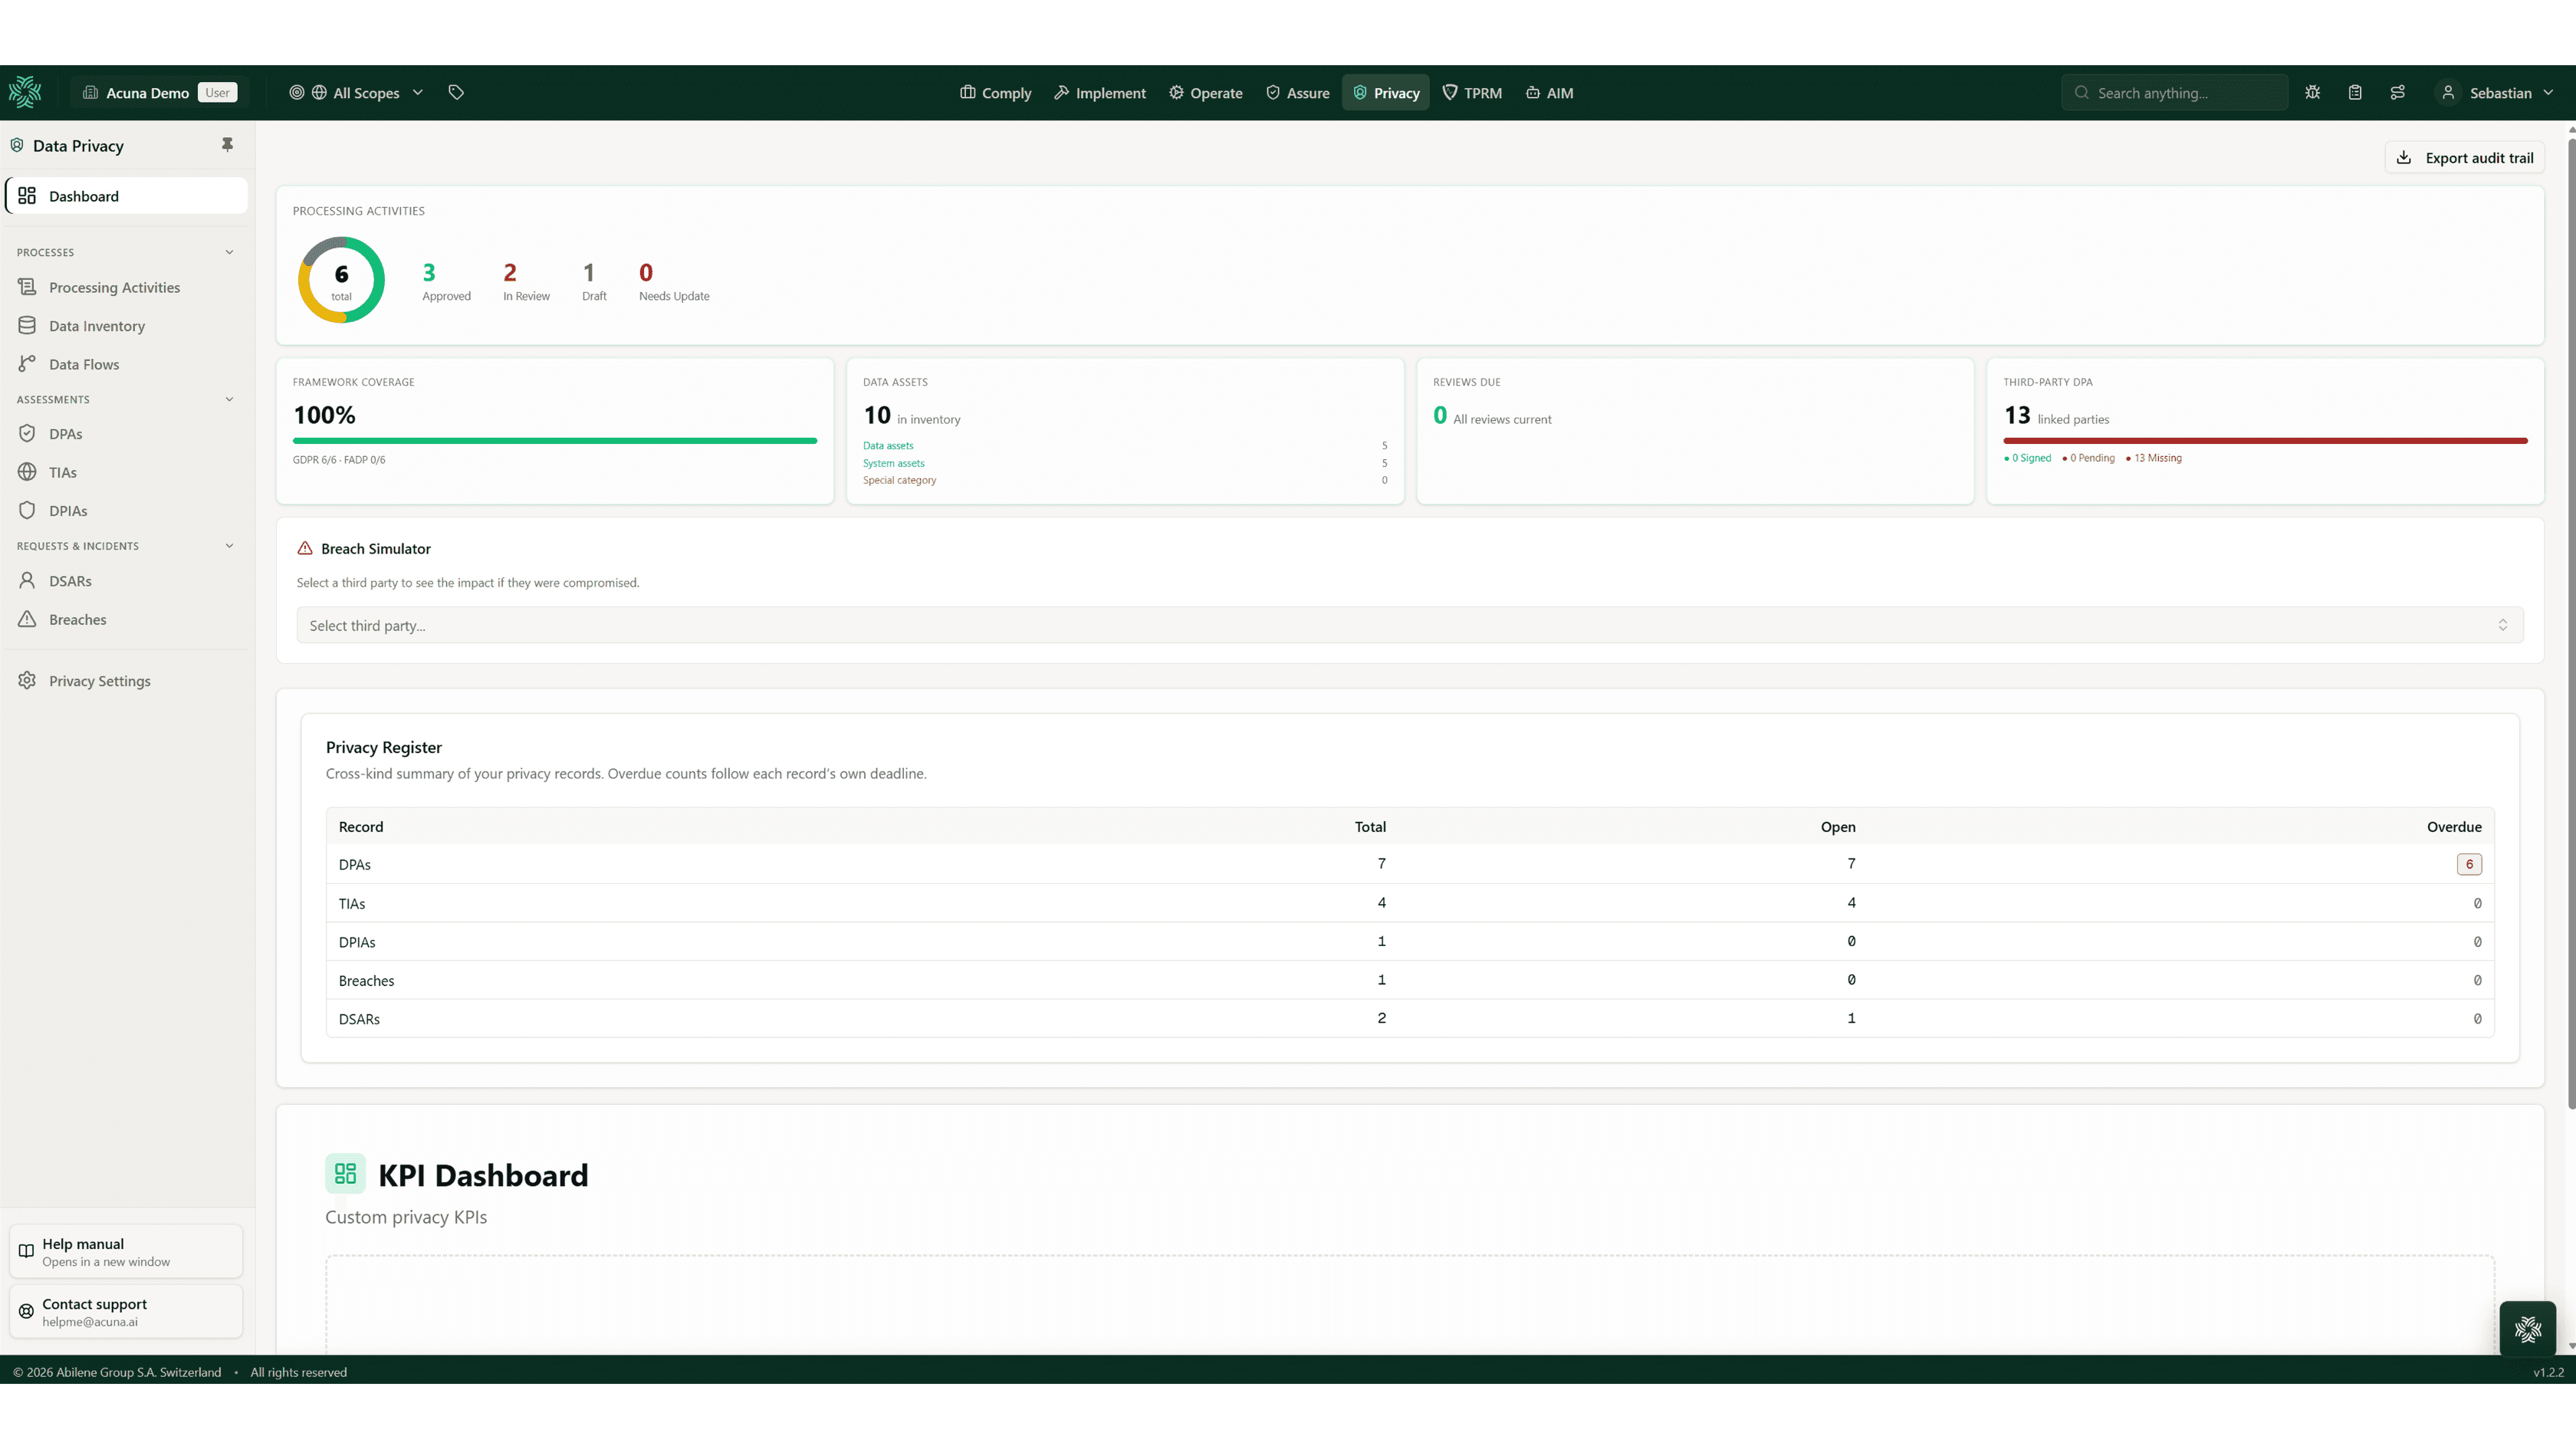
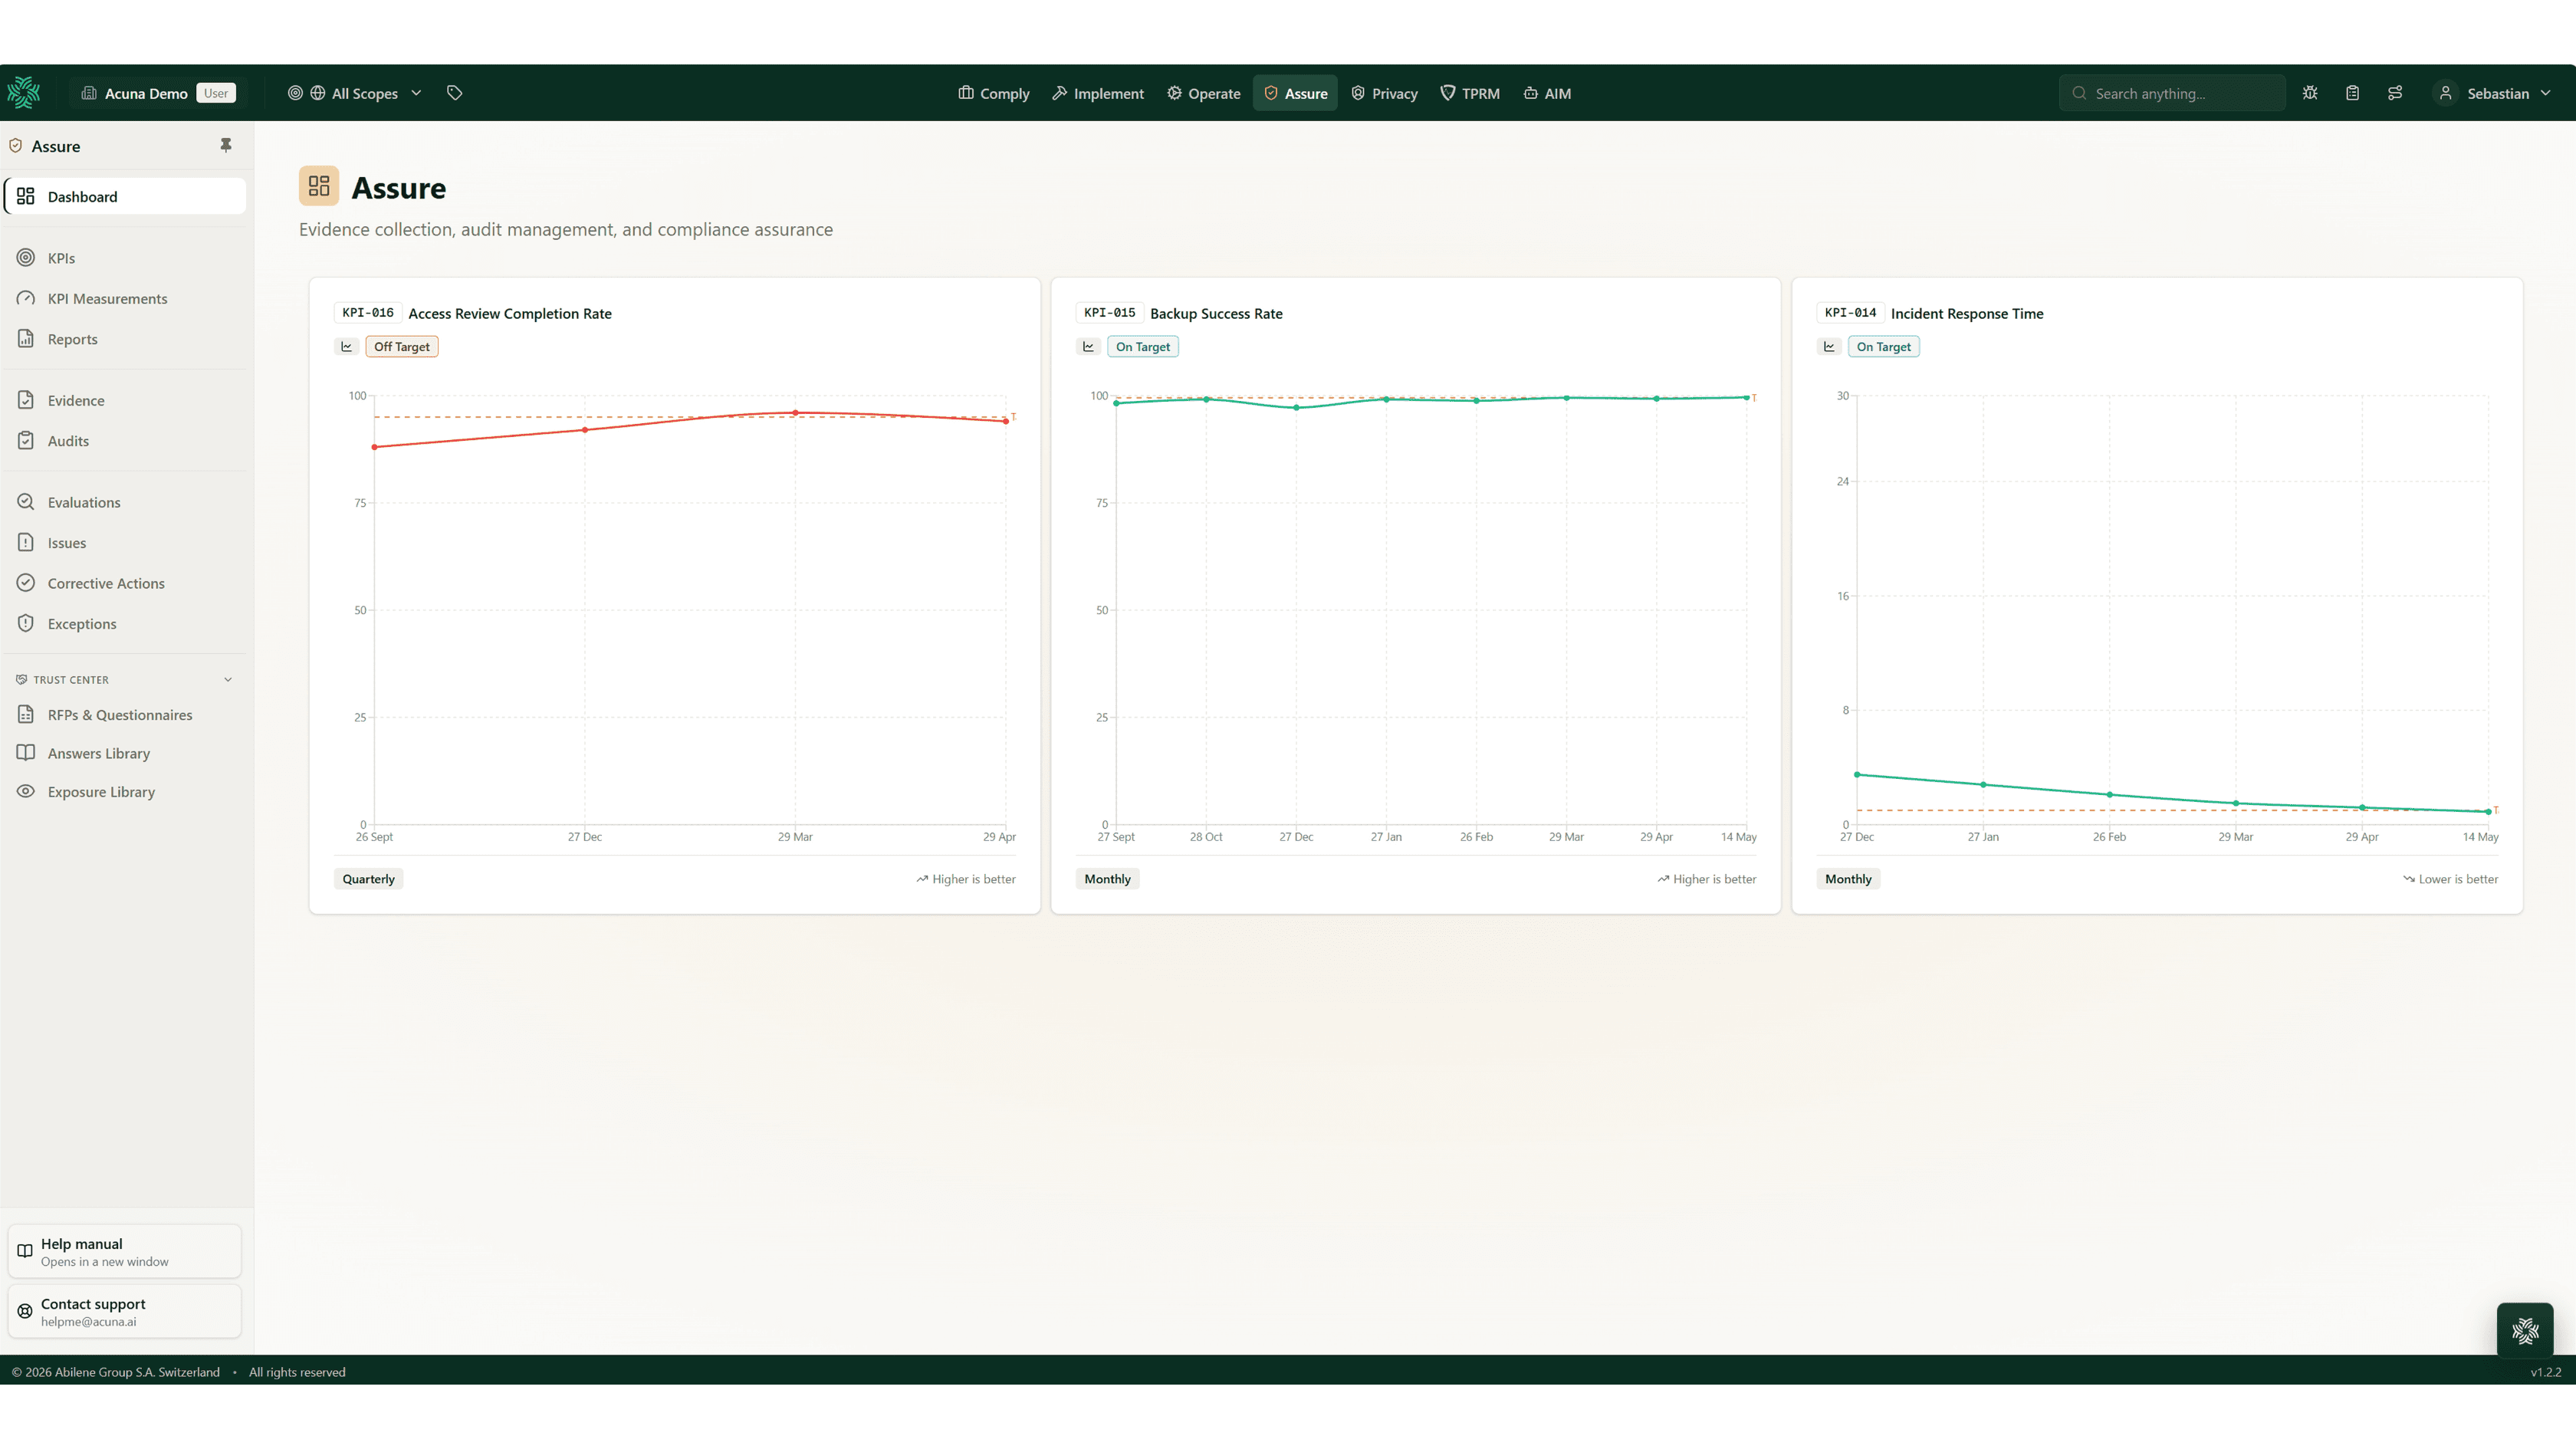
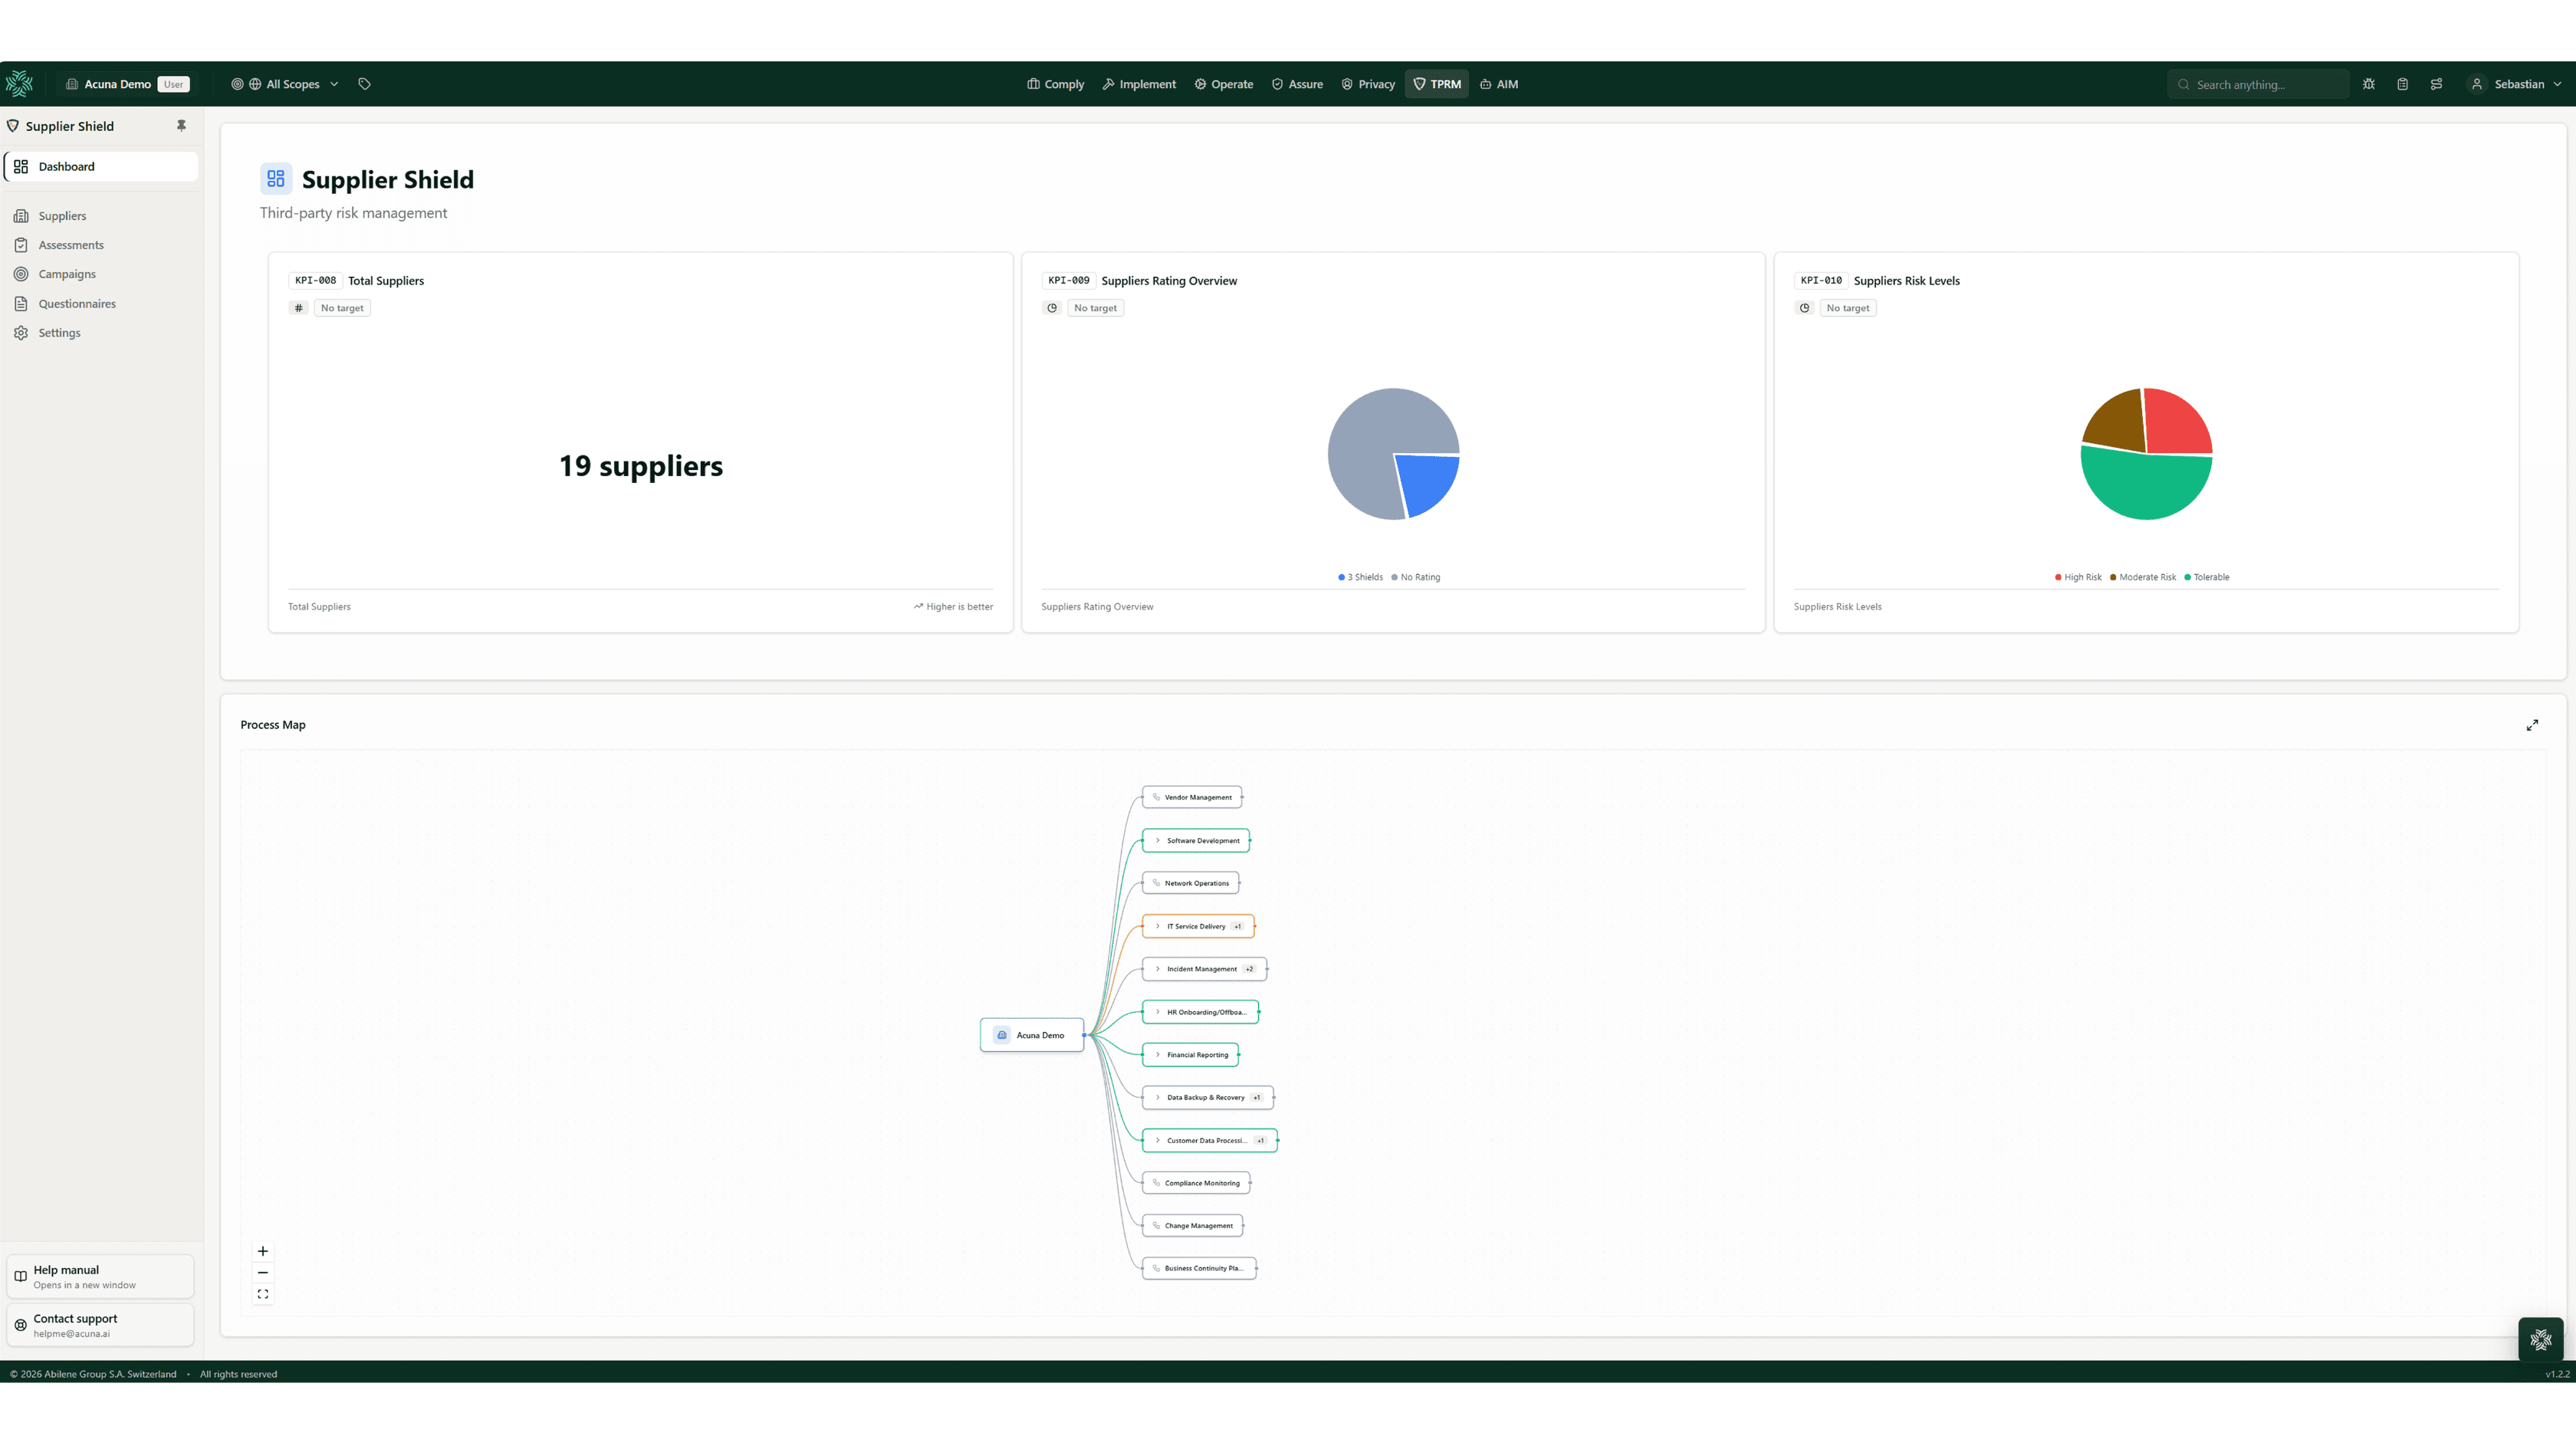
Quatre écrans Acuna : une vue d'ensemble du programme sur ISO 27001, NIS2, DORA, SOC 2 et le RGPD ; des contrôles ISO 27001 mappés aux mesures de l'article 21 de NIS2 ; des preuves d'audit liées à chaque contrôle et à son responsable ; et des notes fournisseurs de A à F.
ComplyUne seule bibliothèque de contrôles pour tous vos référentiels
Aiko71 des 94 exigences NIS2 déjà couvertes par vos contrôles ISO 27001
AssureChaque preuve liée à son contrôle et à son responsable
AikoLogistique est passé de B à D. À revoir en premier.
La plateforme
Tout votre GRC.Une seule plateforme.
Comply
Vos référentiels et vos contrôles, liés ensemble. Faites le travail une fois, utilisez-le partout.
En savoir plus →Acuna GRC · Core · 02 / 07Implement
Transformez chaque exigence en mesures et contrôles, chacun avec un responsable clair.
En savoir plus →Acuna GRC · Core · 03 / 07Operate
Faites tourner la conformité au quotidien : risques, documents, tâches récurrentes et plan annuel.
En savoir plus →Acuna GRC · Core · 04 / 07Assure
Préparez vos audits en toute confiance. Chaque preuve est liée à son contrôle.
En savoir plus →Module · 05 / 07TPRM · Supplier Shield
Notez vos fournisseurs de A à F, automatiquement. Soyez alerté quand quelque chose change.
En savoir plus →Module · 06 / 07Protection des données
Registres, AIPD et demandes des personnes, au même endroit que le reste.
En savoir plus →Module · 07 / 07BientôtGouvernance IA
Un registre de chaque système d'IA que vous créez ou achetez, prêt pour l'AI Act.
En savoir plus →Le problème
Vous avez dépassé les outils conçus pour ceux qui viennent juste de découvrir la conformité.
Vanta, Drata, OneTrust; ces outils sont faits pour les startups qui obtiennent leur premier SOC 2. Parfait pour elles. Mais vous n'en êtes pas là. Vous gérez 15 référentiels, 200 contrôles, et un conseil d'administration qui veut des réponses hier. Vous avez besoin d'une plateforme qui parle votre langage.
THEM
Les autres
ACUNA
Construit différemment
Aiko · assistant IA
Une IA reliée à tous vos modules.
Aiko lit vos contrôles, fournisseurs, preuves et risques en même temps. Vous posez la question, il trouve la réponse.
Demandez tout
Des réponses immédiates sur vos contrôles, preuves, risques et échéances.
Commandez tout
« Prépare le résumé pour le conseil. » Aiko s'en occupe.
Réfléchissez avec vos données
Testez des scénarios avec vos vraies données, avec Aiko comme partenaire de réflexion.
Pour qui
Une plateforme.Faite pour votre rôle.
CISO
Pilotez ISO 27001, SOC 2 et NIS2 depuis un seul endroit.
- Un contrôle couvre plusieurs référentiels
- Corrigez d'abord ce qui compte le plus
- Des rapports clairs pour la direction et le conseil
DPO
La protection des données, dans un seul registre.
- Registre des traitements toujours à jour
- AIPD guidées, étape par étape
- GDPR et nLPD suisse au même endroit
Responsable conformité
ISO 9001 et GDPR dans un seul rythme.
- Exigences qualité et vie privée réunies
- Obligations, contrôles et preuves suivis ensemble
- Toujours prêt pour l'audit
Consultants & MSSP
Plus de clients. Moins de travail répété.
- Modèles et méthodes réutilisables
- Mises en œuvre et audits plus rapides
- Tous vos clients dans une seule vue, en marque blanche
Référentiels
Les règles les plus exigeantes. Déjà prêtes.
Plus de 50 référentiels prêts à l'emploi. Choisissez ceux qui vous concernent.
ISO 27001
Protégez vos informations avec un système de management de la sécurité.
Reliez une fois, réutilisez partoutNIS2
Les règles de cybersécurité de l'UE pour les secteurs essentiels.
DORA
Résilience numérique pour les banques, assurances et leurs prestataires.
GDPR · nLPD
Protection des données en Europe et en Suisse.
SOC 2
Prouvez à vos clients que leurs données sont en sécurité.
ISO 42001
Gérez vos systèmes d'IA de façon responsable.
EU AI Act
Classez vos systèmes d'IA et suivez vos obligations.
Cyber Resilience Act
Sécurité des produits numériques vendus dans l'UE.
50+ référentielsRègles internationales, européennes, suisses et américaines, mises à jour régulièrement.Voir les 50+ référentiels →Fonctionnalités
Passez au niveau supérieur.
Planifier, faire tourner, prouver. Cliquez pour voir.
Planifier
Faire tourner
Prouver
Reliez plusieurs référentiels
Un contrôle, plusieurs référentiels. Le travail est fait une fois.
Intégrations
Connectez vos outils. À vos conditions.
Des connecteurs prêts pour les outils que vous utilisez déjà, des clés API pour envoyer vos propres données, et des connecteurs construits pour vous quand vous en avez besoin.
- Entra ID
- Defender
- Azure
- AWS
- GitHub
- Jira
- + un connecteur construit pour vous
Vos outils alimentent Acuna
Les connecteurs récupèrent les données de sécurité à intervalles réguliers, et les clés API permettent à vos systèmes d'envoyer leurs données. Chaque appel est journalisé.
Un connecteur manque ? On le construit.
Nous concevons l'intégration autour de votre environnement. Chacun de nos connecteurs natifs existe parce qu'un client en avait besoin.
Vos données restent chez vous
Entreprise suisse, hébergement en Suisse ou dans l'UE. Vos preuves vont directement de vos systèmes à Acuna.
Équipe
Construit par des gens qui ont fait votre travail.
Praticiens en GRC, cybersécurité, audit et conformité, qui ont été à votre place.

Alexis Hirschhorn
Consultant en cybersécurité et gouvernance avec 20+ ans d'expérience auprès de multinationales, gouvernements et organisations internationales.

Henri Haenni
Expert en continuité d'activité et gouvernance de la sécurité de l'information; formateur certifié et chargé de cours à l'Université Paris 1 Sorbonne.
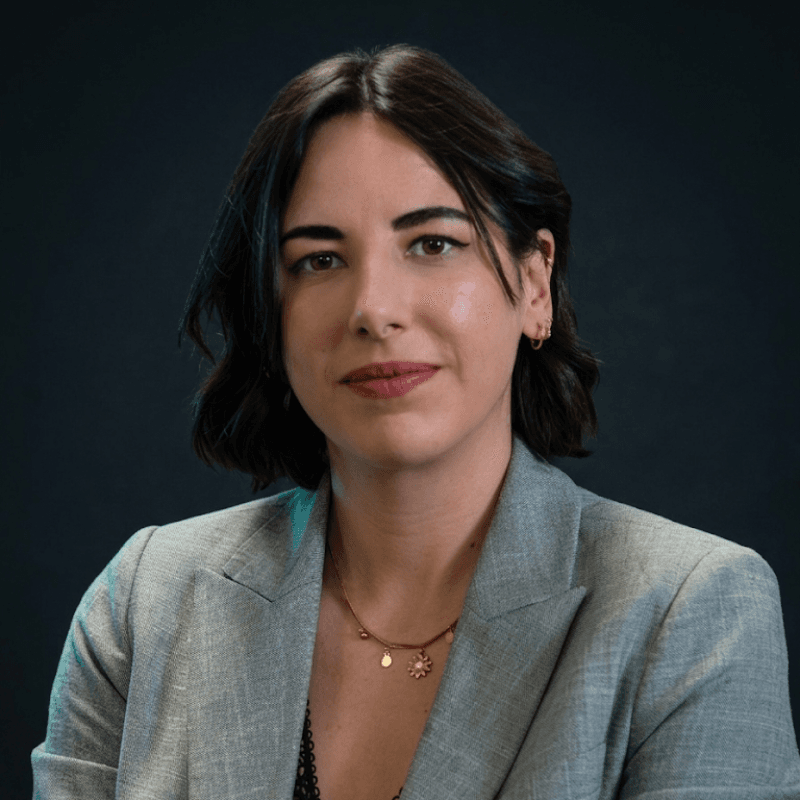
Laura Menetrey
Conseil juridique stratégique en protection des données et droit de la vie privée, couvrant le RGPD, NIS2, DORA et la nLPD suisse.
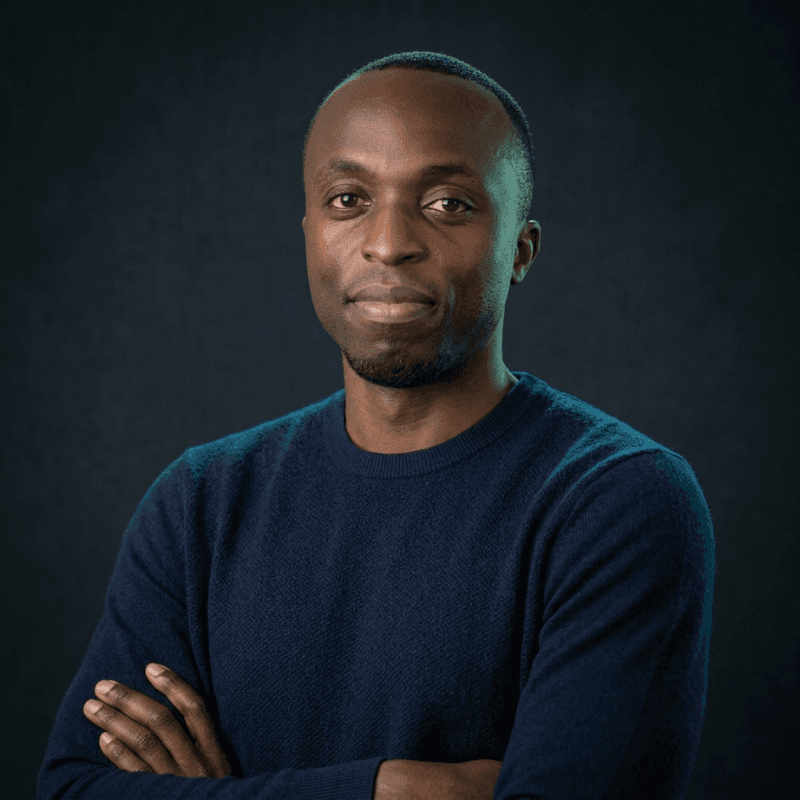
Jean Munyarugerero
Formateur et auditeur en sécurité de l'information et continuité d'activité, avec une expérience couvrant la finance, le cloud, le secteur public et les ONG.
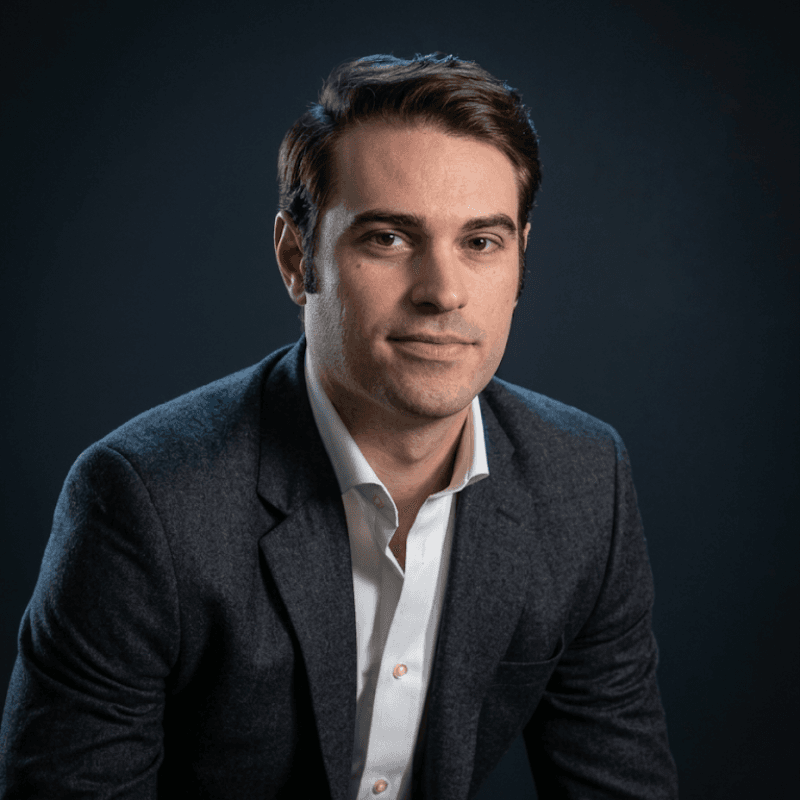
Jean-Emmanuel Rodriguez
Accompagne les clients dans la gestion des risques tiers, l'intégration des technologies de conformité et l'analyse des écarts jusqu'au déploiement.
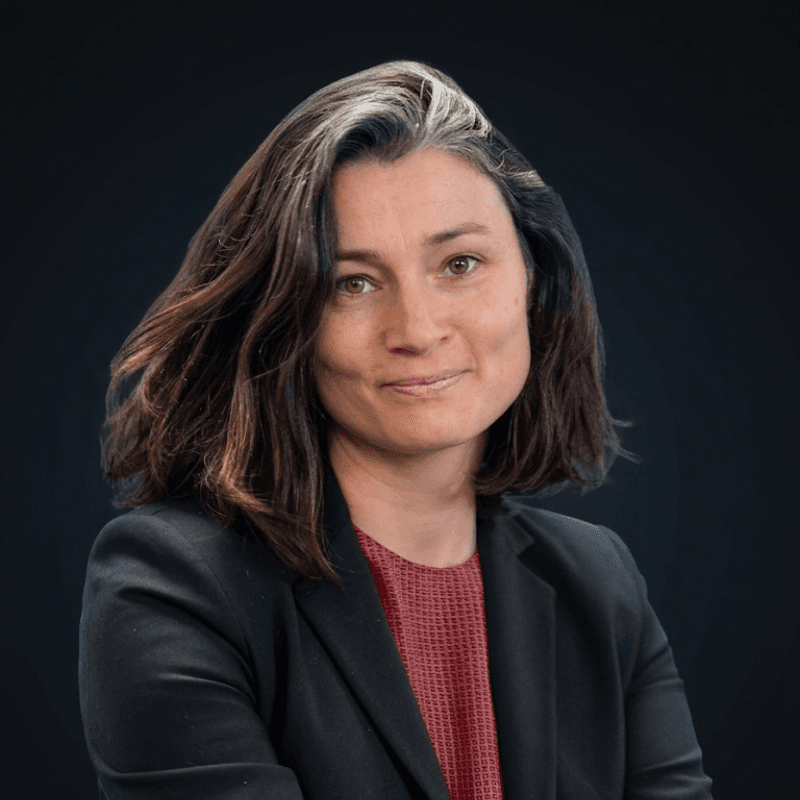
Bénédicte Sévin
Pilote de bout en bout les projets de mise en oeuvre, audits et programmes de conformité pour des organisations mondiales.
Tarifs
Sans surprise. Sans tarification par siège.
Des tarifs transparents qui évoluent avec votre organisation, pas avec vos effectifs.
Professional
Pour les organisations pilotant des programmes GRC avancés.
À partir de
CHF 5'388
- Référentiels illimités
- Tableaux de bord personnalisés
- KPI intégrés et rapports personnalisés
- Connecteurs et API
- Support IA complet
Modules optionnels
Enterprise
Pour les grandes organisations avec des programmes GRC multi-entités complexes.
Nous contacter
- Toutes les fonctionnalités Professional
- Gestion multi-entités
- RBAC (contrôle d'accès basé sur les rôles)
- Trust Center
- Breach Scanner
- Intégration D&B Credit Score
- Onboarding et support dédiés
- SLA personnalisé
- Accès prioritaire aux nouvelles fonctionnalités
Pour les partenaires
MSSP
Pour les entreprises qui gèrent plusieurs clients.
- Toutes les fonctionnalités Professional
- Marque blanche
- Gérez vos tenants
- Bundles de déploiement
- Obtenez des résultats plus rapides pour :
- Implémentations ISO / SOC / Confidentialité
- Audit centralisé, fonctionnalité complète
- Modèles entièrement personnalisables avec déploiement massif
- IA intégrée pour accélérer et soutenir vos clients
Nous contacter
En savoir plus sur Acuna pour MSSP →Tarif spécial
§ Associatif & Académique
Nous proposons des tarifs préférentiels sur mesure pour les organisations associatives enregistrées, les ONG internationales et les institutions académiques ou de recherche accréditées. L'éligibilité est confirmée sur demande : dans la plupart des cas, un document d'enregistrement ou un domaine .edu / .ac suffit.
Demander le tarif associatifNous répondons sous 48 h. Sans engagement.
Organisations éligibles
- Organisation associative enregistrée / équivalent 501(c)(3)
- ONG internationale (ONU, CICR, Gavi...)
- Université ou institution de recherche