




Le NIST CSF est notre modèle, mais nous sommes certifiés ISO 27001.
La solution : Adoptez les deux dans Comply. Une mesure compte pour chaque exigence qu’elle couvre, et le travail ISO 27001 apparaît aussi sur le NIST CSF.
Voir les correspondancesLogiciel NIST CSF
Acuna GRC place le NIST CSF à côté des autres référentiels que vous appliquez, évalue votre maturité sur chaque partie et donne un responsable à chaque écart. Le travail fait pour l’ISO 27001 compte une seconde fois.
Ce que demande le NIST CSF
Le NIST Cybersecurity Framework est un ensemble volontaire de résultats de cybersécurité publié par le National Institute of Standards and Technology américain. Il sert à dire où vous en êtes, où vous voulez aller et ce qui comble l’écart.
Dans le CSF 2.0, Gouverner, Identifier, Protéger, Détecter, Répondre et Rétablir regroupent les résultats, de la stratégie et de la supervision jusqu’au rétablissement.
Un profil actuel dit où vous en êtes sur chaque résultat ; un profil cible dit où vous voulez aller.
Les niveaux décrivent la rigueur de vos pratiques de gouvernance et de gestion des risques de cybersécurité.
Cela vous parle ?
La plupart des équipes prennent le NIST CSF comme modèle et appliquent leurs contrôles pour un autre référentiel. Le temps part à garder les deux alignés et à refaire les scores de maturité chaque année.
Le NIST CSF est notre modèle, mais nous sommes certifiés ISO 27001.
La solution : Adoptez les deux dans Comply. Une mesure compte pour chaque exigence qu’elle couvre, et le travail ISO 27001 apparaît aussi sur le NIST CSF.
Voir les correspondancesNos scores de maturité sont dans une diapositive.
La solution : Évaluez la maturité de chaque élément du NIST CSF dans une évaluation, figée le jour où elle est remplie et revue élément par élément.
Voir l’évaluation de maturitéPersonne ne porte les écarts.
La solution : Donnez un responsable à chaque exigence, mesure et contrôle, et suivez la santé qui remonte des contrôles.
Voir responsables et santéComment Acuna GRC le couvre
Acuna GRC déroule le NIST CSF dans Comply, Evaluations, Implement et Assure : Comply le relie à vos autres référentiels, Evaluations évalue votre maturité, Implement donne un responsable à chaque écart et Assure conserve les preuves.
Oui. Adoptez le NIST CSF dans Comply à côté de l’ISO 27001 et de NIS2. Les mesures communes sont reliées entre référentiels : une mesure compte pour chaque exigence qu’elle couvre, et les correspondances listent les exigences du NIST CSF encore sans mesure.
Voir Comply →Lancez une évaluation sur les exigences du NIST CSF et notez chaque élément en maturité, en conformité ou les deux. La liste des éléments est figée au lancement, chaque réponse est revue, et le rapport d’écart montre la part qui atteint sa cible, domaine par domaine. Appliquer comme référence inscrit les réponses validées dans la conformité et la maturité en cours.
Voir Evaluations →Chaque exigence et chaque mesure dans Implement a un responsable, une personne ou un rôle, et chaque contrôle qui la vérifie a une fréquence. La santé remonte des contrôles aux mesures puis aux exigences, et le maillon le plus faible fixe le score : un écart ne peut pas se cacher.
Voir Implement →Les enregistrements montrent que chaque contrôle a été exécuté, les KPI suivent vos cibles dans le temps, et les rapports générés à partir de modèles s’exportent en PDF ou en Excel pour la direction.
Voir Assure →Aiko à votre rythme
Dans les correspondances, Lancer l’IA classe les meilleures mesures de votre propre bibliothèque pour chaque exigence du NIST CSF sans mesure, chacune avec un score de confiance et une raison. Rien n’est relié avant que vous l’appliquiez.
1Aiko propose
2Vous confirmez
3Vous fixez le rythme
Demandez à Aiko quels contrôles n’ont pas de mesure : il planifie chaque lien manquant sur sa propre page. Rien n’est relié avant que vous cliquiez sur Appliquer.
Les administrateurs fixent le mode le plus élevé pour chaque action.
Chaque action d'Aiko entre dans le journal d'activité.
Un seul Aikodans tout Acuna GRC. Ajoutez un module, il vous y aide aussi. Comment fonctionne Aiko
Experts suisses
Nos experts mènent une analyse d’écarts NIST CSF avec votre équipe dans Acuna GRC, puis vous aident à planifier les mesures qui manquent.
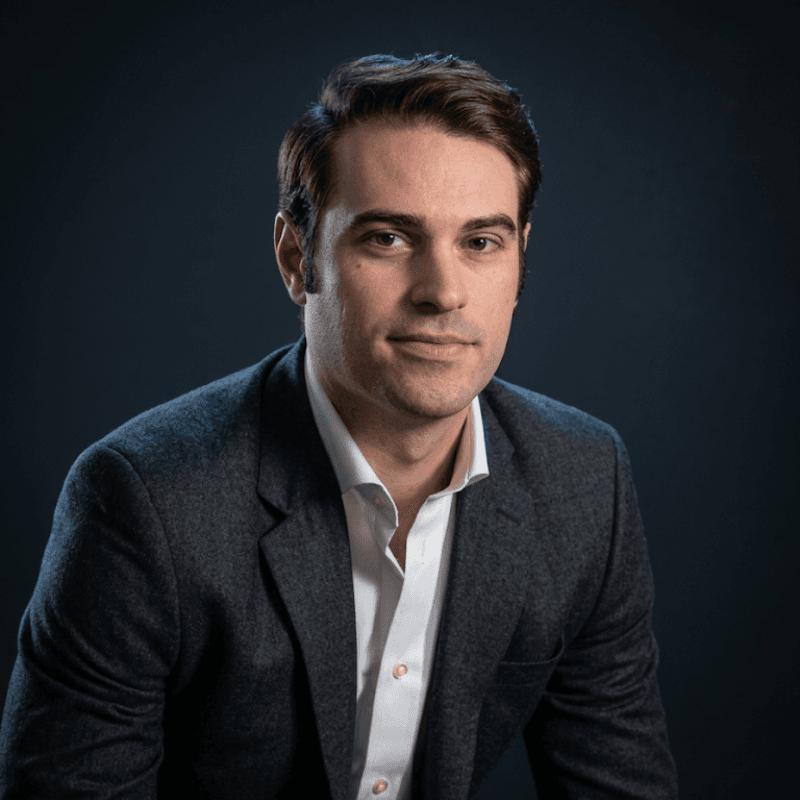
Expert en gouvernance de cybersécurité
Jean-Emmanuel Rodriguez
Analyse d’écarts et mise en œuvre de référentiels
Leader de l'équipe conseil GRC
Bénédicte Sévin
Direction de projets GRC
Vous pilotez le programme dans Acuna GRC, avec Aiko.
Conseils, revues et préparation d'audit avec votre équipe.
Nos experts le pilotent. Vous validez.
Intégrations
Les connecteurs récupèrent les données de sécurité de vos outils d’identité, de postes, de cloud, de sauvegarde et de formation, selon un calendrier, et les valeurs des contrôles restent à jour sans étape manuelle.
Animation : un bras robotisé prend les données de Microsoft Entra ID, Microsoft Defender, Azure, AWS, GitHub et Jira et les dépose sur un tapis vers votre espace dans Acuna, où vos preuves, vos KPI et vos alertes de sécurité restent à jour.
 Entra ID
 Okta
 Google Workspace
 Intune
 Jamf Pro
 CrowdStrike
 Defender
 AWS
 Azure
 Google Cloud
 Microsoft 365
 GitHub
 Acronis
 KnowBe4
 Jira
Les connecteurs récupèrent les données de sécurité à intervalles réguliers, et des clés API permettent à vos systèmes d'en envoyer. Chaque appel est journalisé.
Nous concevons l'intégration selon votre environnement. Chacun de nos connecteurs natifs existe parce qu'un client en avait besoin.
Les tâches se synchronisent dans les deux sens avec Jira et ServiceNow. Voir Intégrations et API
Comment tout se relie
Le NIST CSF tourne dans les espaces de base, avec Evaluations pour évaluer votre maturité. Ajoutez TPRM et la gestion des vulnérabilités selon vos besoins.
FAQ
Non. Il est volontaire et utilisé par des organisations de toutes tailles et de tous pays, souvent comme modèle de référence à côté de l’ISO 27001.
Il n’existe pas de certificat NIST CSF. Beaucoup d’équipes l’utilisent comme modèle et se font certifier ISO 27001 ; Acuna GRC pilote les deux à partir d’une seule bibliothèque de mesures. Logiciel ISO 27001
Chaque mesure de référence est reliée aux exigences qu’elle couvre dans chaque référentiel adopté : un seul lien les couvre toutes. Qu’est-ce que la correspondance des contrôles entre référentiels ?
En Suisse, dans l’UE ou aux États-Unis, selon votre choix.
Indiquez-nous les référentiels que vous appliquez à côté. Nous vous montrons le NIST CSF dans Acuna GRC, et comment nos experts peuvent évaluer où vous en êtes.
Hébergé en Suisse, dans l'UE ou aux États-Unis