Construite par des vétérans GRC. Pas des conseillers.

Les personnes derrière Acuna GRC ont mené des audits, construit des programmes de conformité et conseillé des régulateurs pendant des années avant qu'une ligne de code ne soit écrite. La plateforme fonctionne comme les équipes GRC expérimentées travaillent réellement, et non comme les éditeurs logiciels l'imaginent.

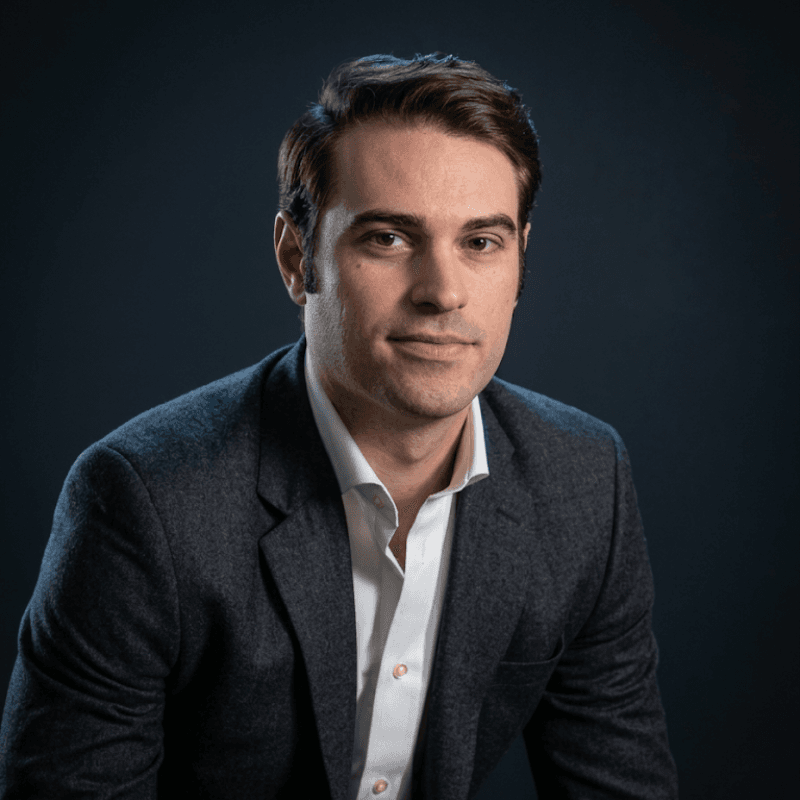
· PDG d’Acuna· Auditeur principal ISO 42001 · Certifié CAIPMise à jour : Juin 2026

Pourquoi Acuna GRC ?

Acuna GRC est une plateforme de gouvernance, risques et conformité construite et opérée par le groupe Abilene, un groupe de conseil suisse établi en gouvernance, risques et conformité, et dirigée par des praticiens qui pilotent des audits et des programmes de conformité. Elle cartographie les exigences une fois sur plus de 50 référentiels, rattache chaque contrôle à un responsable identifié et à des preuves, et est tarifée par organisation plutôt que par utilisateur, avec des données hébergées en Suisse, dans l'UE ou aux États-Unis.

35+
Années d'expérience en GRC
50+
Référentiels de conformité préchargés
11
Années d'activité en tant que groupe de conseil suisse
0
Frais par utilisateur. Un tarif par organisation.

La plupart des outils vous remettent une checklist. Acuna GRC vous redonne le contrôle de votre programme.

Acuna GRC a été construite par des praticiens qui ont mené des audits et des programmes multi-référentiels pour des multinationales et des régulateurs. Cette expérience se retrouve à chaque écran. Les exigences sont cartographiées une fois et réutilisées entre référentiels. Les contrôles ont des responsables, des preuves et une cadence. La préparation à l'audit est un état que vous maintenez, et non une course de dernière minute avant l'arrivée de l'auditeur.

La plupart des outilsAcuna GRC
Checklist de tâches
Contrôles avec responsables et cadence
Preuve = upload de fichier
Cycle de vie des preuves, versionné
Tarification par utilisateur
Par organisation, un seul tarif
Référentiels en silos
Une exigence, réutilisée partout
Préparation audit = précipitation
Préparation audit = état permanent

La plupart des logiciels GRC ont été conçus par des ingénieurs qui n'ont jamais piloté un vrai programme.

La plupart des plateformes ont été construites par des personnes qui n'ont jamais suivi un audit de surveillance ISO ou déployé un programme multi-référentiels depuis zéro. Elles cartographient les exigences dans des tableurs, facturent à l'utilisateur et vous remettent une base de données au lieu d'un programme.

Les praticiens connaissent la différence. Un cycle de vie des preuves n'est pas un upload de fichier. Un contrôle n'est pas une case à cocher. La préparation à l'audit n'est pas un tableau de bord. C'est une cadence opérationnelle qui traverse référentiels, équipes et le temps.

Un cycle de vie des preuves n'est pas un upload de fichier. Un contrôle n'est pas une case à cocher. La préparation à l'audit n'est pas un tableau de bord. C'est une cadence opérationnelle.

Alexis Hirschhorn

PDG d'Acuna GRC · Auditeur principal ISO 42001 · CAIP

Chaque exigence est tracée jusqu'aux preuves.

Acuna GRC modélise la façon dont un programme mature fonctionne réellement. Les exigences sont cartographiées une fois et réutilisées. Les contrôles sont portés par des personnes identifiées, avec des liens vers les preuves, des scores de maturité et des tâches récurrentes. La préparation à l'audit est une vue en temps réel, pas un projet de week-end.

Chaque exigence de référentiel est reliée à une mesure, un contrôle, une tâche récurrente et la preuve qui la démontre.

La tarification par utilisateur pénalise le bon comportement.

Lorsque l'ajout d'un responsable de contrôle ou d'un auditeur coûte de l'argent, les équipes excluent les personnes qui devraient être impliquées. Acuna GRC est tarifée par organisation, car un programme de conformité n'est pas un privilège réservé à quelques accès. C'est une responsabilité à l'échelle de l'entreprise.

Par utilisateur

Chaque responsable, relecteur et auditeur ajouté est une ligne supplémentaire sur la facture, ce qui incite à garder le programme restreint.

Par organisation

Intégrez chaque responsable, relecteur et auditeur. Un seul tarif couvre toute l'entreprise.

35+Années d'expérience en GRC
50+Référentiels de conformité préchargés
11Années d'activité en tant que groupe de conseil suisse
0Frais par utilisateur. Un tarif par organisation.
Certifié ISO 27001:2022Auditeur principal ISO 42001 dans l'équipeCertifications PECBRésidence des données en Suisse, dans l'UE ou aux États-Unis

Les personnes qui l'ont construite pilotent des programmes au quotidien.

Acuna GRC est dirigée par des praticiens, et non par une organisation commerciale. Ensemble, ils cumulent des décennies d'expérience en audit, protection des données, cybersécurité et gouvernance de l'IA, et ils pilotent encore des programmes aujourd'hui.

Henri Haenni
Président, Acuna GRC

Henri Haenni

PDG du groupe Abilene

Expert en continuité d'activité et sécurité de l'information. Formateur international certifié et enseignant à l'Université Paris 1 Panthéon-Sorbonne. Fondateur du groupe Abilene en 2015.

Continuité d'activitéGestion des risquesGouvernance de la sécurité de l'informationEnseignant à la Sorbonne
LinkedIn
Alexis Hirschhorn
PDG, Acuna GRC

Alexis Hirschhorn

Auditeur principal ISO 42001 · CAIP

Consultant en cybersécurité et gouvernance avec plus de 20 ans d'expérience auprès de multinationales, administrations et organisations internationales.

Cybersécurité et sécurité de l'informationSécurité cloudConseil en risques et gouvernanceAuditeur principal certifié
LinkedIn
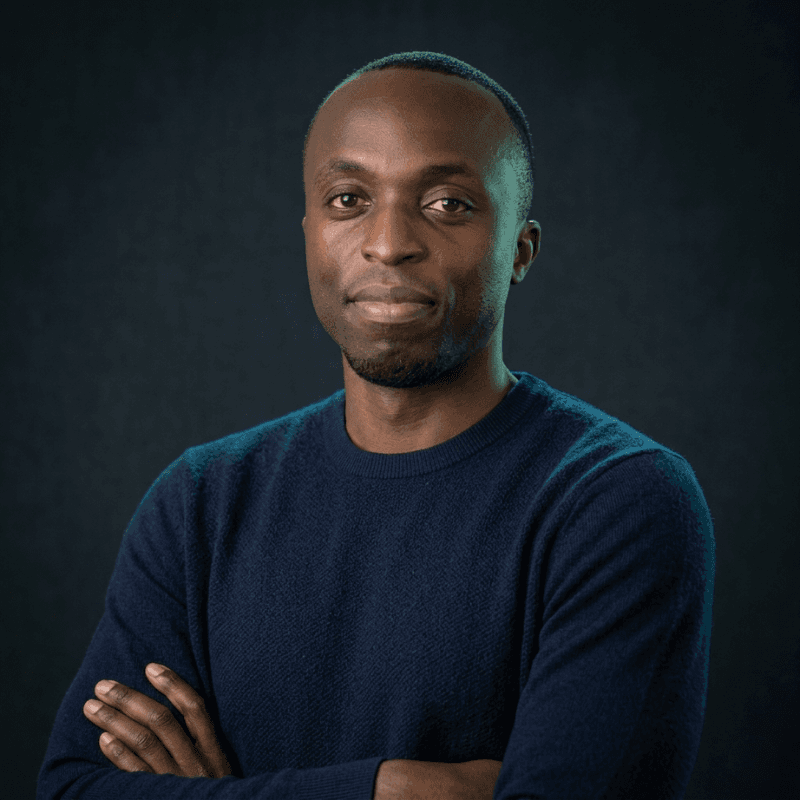
Laura Menetrey
Experte juridique et conformité

Laura Menetrey

Conseillère juridique stratégique en protection des données et droit de la vie privée, accompagnant les organisations sur le RGPD, NIS2, DORA et la nLPD suisse.

Droit de la protection des donnéesRGPD, NIS2, DORA, nLPDConseil en confidentialité et réglementationCartographie des données
Jean Munyarugerero
Expert en audit

Jean Munyarugerero

Formateur et auditeur opérationnel en SMSI et continuité d'activité, avec une expérience couvrant la finance, le cloud, le secteur public et les ONG.

SMSI et continuité d'activitéAuditeur de systèmes de managementFinance, cloud, secteur public
Jean-Emmanuel Rodriguez
Expert en gouvernance cyber

Jean-Emmanuel Rodriguez

Accompagne les clients sur le risque fournisseur, l'intégration des technologies de conformité et l'analyse d'écarts, de l'élaboration des politiques au déploiement.

Gouvernance de l'IAGouvernance de la sécurité de l'informationAnalyse d'écartsGRC
Bénédicte Sévin
Responsable de l'équipe conseil GRC

Bénédicte Sévin

Lead Implementer ISO 27001

Supervise des projets de bout en bout : implémentations, audits et programmes de conformité pour des organisations internationales.

Pilotage de projets GRCLead Implementer ISO 27001Plus de 15 ans d'expérience internationaleCertifiée I.S.I.T. Paris

Acuna GRC n'est pas une startup. Elle est construite par un groupe de conseil suisse établi.

Acuna GRC est construite et opérée par le groupe Abilene, un groupe de conseil suisse en gouvernance, risques et conformité, fondé à Morges en 2015. Outre Acuna GRC, le groupe comprend un cabinet de conseil, une académie de formation d'auditeurs et une activité cybersécurité. L'équipe est certifiée ISO 27001:2022 et pilote son propre programme de conformité sur Acuna GRC. Ce n'est pas un argument marketing. C'est ainsi que le produit est validé.

Certifié ISO 27001:2022Auditeur principal ISO 42001 dans l'équipeCertifications PECBRésidence des données en Suisse, dans l'UE ou aux États-Unis

Ce qui rend Acuna GRC différente.

D01

Construite par des praticiens

Des décennies en GRC, audit et conseil avant qu'une ligne de code ne soit écrite.

D02

Un tarif par organisation

Jamais par utilisateur. Chaque responsable, relecteur et auditeur, une seule facture.

D03

Chaîne de conformité traçable

Exigence, mesure, contrôle, tâche, preuve, de bout en bout.

D04

Plus de 50 référentiels

ISO 27001, SOC 2, NIS2, DORA, RGPD, et plus encore, préchargés dès le départ.

D05

Infrastructure certifiée

Certifiée ISO 27001:2022, avec des données hébergées en Suisse, dans l'UE ou aux États-Unis, selon votre choix.

D06

Aiko

Un agent IA conçu pour les opérateurs GRC, pas pour des slides de démo.