




Nous n’avons pas d’équipe sécurité.
La solution : Nos experts suisses mettent en place votre programme dans Acuna GRC pour vous, pendant que votre équipe construit le produit.
Voir la mise en placeLogiciel de conformité pour startups
Acuna GRC donne à une petite équipe une feuille de route pas à pas, des contrôles et politiques de départ à adopter plutôt qu’à rédiger, et un assistant qui prépare le travail que vous confirmez. Nos experts suisses peuvent tout mettre en place pour vous.
Cela vous parle ?
Un grand client demande l’ISO 27001 ou SOC 2, et l’équipe qui construit le produit doit rédiger des politiques, mettre en place des contrôles et prouver qu’ils fonctionnent. Presque tout est nouveau pour tout le monde.
Nous n’avons pas d’équipe sécurité.
La solution : Nos experts suisses mettent en place votre programme dans Acuna GRC pour vous, pendant que votre équipe construit le produit.
Voir la mise en placeNous ne savons pas par où commencer.
La solution : La feuille de route de conformité met les étapes de votre référentiel dans l’ordre. Approuvez-la, et les tâches, contrôles et documents sont créés d’un coup.
Voir la feuille de routeNous écririons chaque politique en partant de zéro.
La solution : Le déploiement de modèles ajoute des documents de départ alignés sur vos référentiels, et vous adoptez des contrôles depuis le catalogue d’Acuna.
Voir les politiques de départComment Acuna GRC le couvre
Acuna GRC vous donne les étapes dans l’ordre, des contrôles et politiques de départ, et un seul endroit pour répondre aux questionnaires de sécurité de vos clients.
Adoptez votre référentiel dans Comply et ouvrez sa feuille de route de conformité, activée pour votre organisation par Acuna : un chemin d’étapes ordonnées, groupées en phases. Cochez les éléments voulus, approuvez, et les tâches, contrôles, mesures et documents sont créés d’un coup, déjà liés.
Voir Comply →Non. Dans la bibliothèque de contrôles, vous adoptez des contrôles depuis le catalogue sélectionné par Acuna, filtrés sur vos référentiels, avec les mesures suggérées déjà cochées. Choisissez ensuite comment chaque contrôle est évalué et fixez son calendrier.
Voir Implement →Non. Le déploiement de modèles propose des ensembles sélectionnés de documents de départ alignés sur vos référentiels : prévisualisez-les, déployez-les, et ils deviennent vos propres modèles dans Operate → Documents, prêts à être modifiés, approuvés et publiés.
Voir Operate →Importez le fichier du client dans le Trust Center. Les réponses sont rédigées à partir des faits que vous avez approuvés et de rien d’autre, votre équipe les relit, et les réponses approuvées retournent dans ce fichier.
Voir le Trust Center →Aiko à votre rythme
Demandez quels contrôles n’ont pas de mesure, et Aiko planifie les liens manquants dans un traitement en masse, sur sa propre page. Rien n’est lié avant que vous cochiez ce qui est juste et cliquiez sur Appliquer.
1Aiko propose
2Vous confirmez
3Vous fixez le rythme
Interrogez Aiko sur cette feuille de route : il compare le plan avec vos données en direct.
Les administrateurs fixent le mode le plus élevé pour chaque action.
Chaque action d'Aiko entre dans le journal d'activité.
Un seul Aikodans tout Acuna GRC. Ajoutez un module, il vous y aide aussi. Comment fonctionne Aiko
Experts suisses
Avec la mise en place du programme dans Acuna GRC, nos experts suisses installent vos référentiels, contrôles et politiques pour vous, et votre équipe continue de construire.

Leader de l'équipe conseil GRC
Bénédicte Sévin
Direction de projets GRC
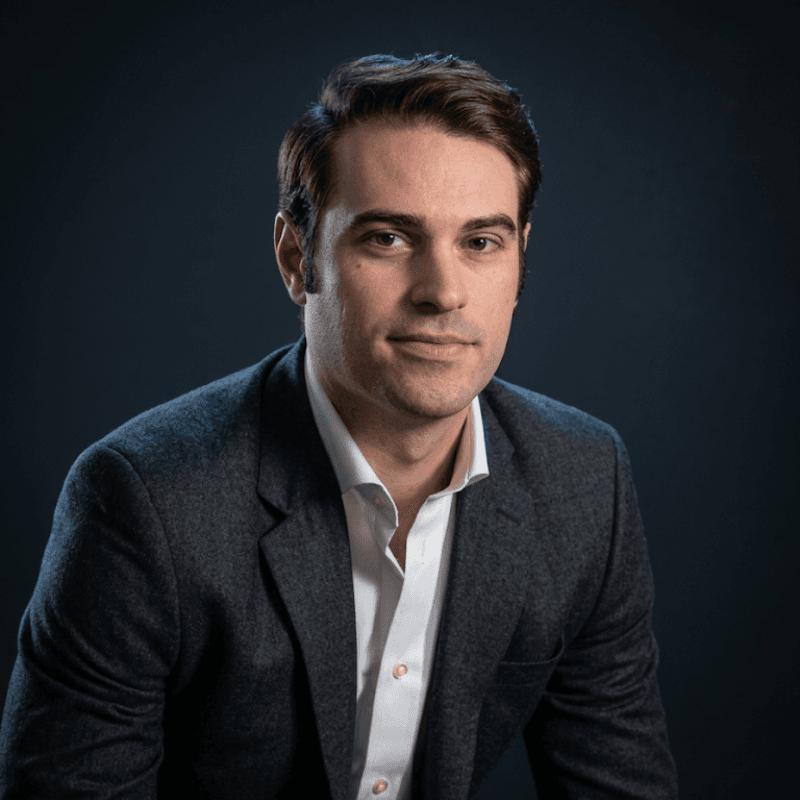
Expert en gouvernance de cybersécurité
Jean-Emmanuel Rodriguez
Analyse d’écart et mise en œuvre de référentielsVous pilotez le programme dans Acuna GRC, avec Aiko.
Conseils, revues et préparation d'audit avec votre équipe.
Nos experts le pilotent. Vous validez.
Intégrations
Identité, cloud, code, postes et RH : les connecteurs récupèrent les données selon un calendrier, et mesures et résultats de contrôle arrivent sans que personne ne les saisisse.
Animation : un bras robotisé prend les données de Microsoft Entra ID, Microsoft Defender, Azure, AWS, GitHub et Jira et les dépose sur un tapis vers votre espace dans Acuna, où vos preuves, vos KPI et vos alertes de sécurité restent à jour.
 Google Workspace
 Entra ID
 Okta
 JumpCloud
 Microsoft 365
 AWS
 Azure
 Google Cloud
 GitHub
 GitLab
 Jamf Pro
 Intune
 CrowdStrike
 Personio
 KnowBe4
 Jira
 Slack
Les connecteurs récupèrent les données de sécurité à intervalles réguliers, et des clés API permettent à vos systèmes d'en envoyer. Chaque appel est journalisé.
Nous concevons l'intégration selon votre environnement. Chacun de nos connecteurs natifs existe parce qu'un client en avait besoin.
Les tâches se synchronisent dans les deux sens avec Jira et ServiceNow. Voir Intégrations et API
Comment tout se relie
Commencez par les quatre espaces de base et Aiko. Ajoutez le Trust Center quand les clients envoient des questionnaires, et d’autres modules au fil de la croissance.
FAQ
Commencez par celui que vos clients demandent. Les deux tournent dans Acuna GRC sur une seule bibliothèque de mesures, et le travail fait pour le premier compte pour le second. SOC 2 dans Acuna GRC
Assure réunit vos enregistrements et vos audits au même endroit. Nos experts peuvent aussi préparer l’audit avec vous. Préparation d’audit
Vous gardez la même bibliothèque et ajoutez référentiels, périmètres et modules selon vos besoins. Les grands groupes ajoutent la gestion de groupe, des règles d’accès et l’API. Acuna GRC pour les grandes entreprises
Le prix est fixé par organisation, pas par utilisateur ; il dépend des modules que vous ajoutez. Voir les tarifs
En Suisse, dans l’UE ou aux États-Unis, selon votre choix.
Dites-nous quel référentiel votre client demande. Nous vous montrons la feuille de route, les contrôles et politiques de départ, et comment nos experts peuvent tout mettre en place pour vous.
Hébergé en Suisse, dans l'UE ou aux États-Unis