| Marché cible | Entreprises en forte croissance qui concluent des contrats grands comptes, grandes entreprises européennes et suisses réglementées sous NIS2, DORA et FINMA, groupes avec filiales, MSSP et cabinets de conseil, organisations qui veulent mener tout le cycle avec des experts | Start-up, entreprises de taille moyenne et grandes entreprises, d’une première certification SOC 2 à une vue unifiée de la conformité, de la sécurité et de la confiance[1] | Les deuxLes deux servent les entreprises en croissance ; Acuna GRC convient aussi aux groupes réglementés européens et suisses et aux MSSP |
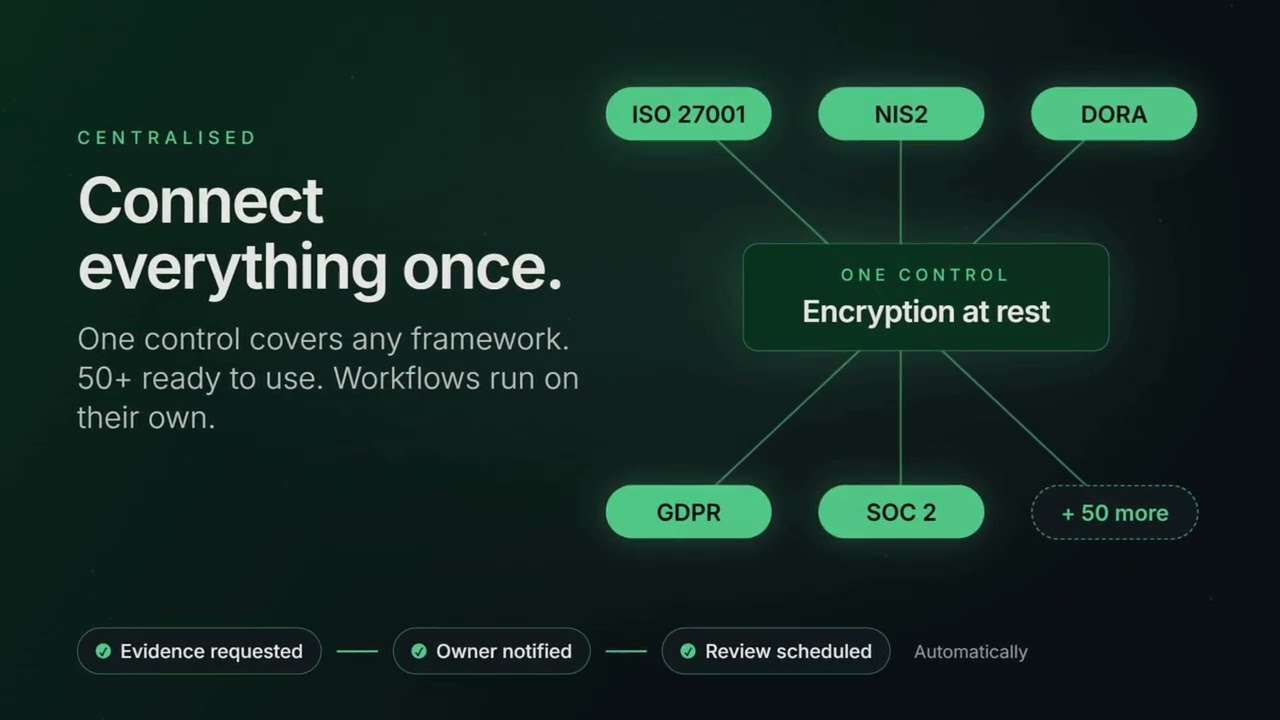
| Référentiels | Plus de 50 dans la bibliothèque, tous compris dans Core GRC : NIS2, DORA, FINMA, nLPD, RGPD, AI Act, ISO 27001, ISO 42001, SOC 2 ; mesures et contrôles partagés ; référentiels personnalisés par CSV | Plus de 35 dans sa liste, dont SOC 2, ISO 27001, NIS 2, DORA, RGPD, AI Act, ISO 42001, FedRAMP, CMMC 2.0, HITRUST CSF, Essential Eight et CPS 234 ; référentiels personnalisés ; Essentials comprend un référentiel[3][2] | Selon le casAcuna GRC pour le droit suisse dans une bibliothèque partagée ; Vanta pour le fédéral américain et l’Australie |
| Hébergement et déploiement | Hébergement en Suisse ou dans l’UE, selon le choix du client ; cloud privé ou sur site | Hébergement régional aux États-Unis, dans l’UE ou en Australie[4] | Les deuxLes deux hébergent dans l’UE ; Acuna GRC ajoute la Suisse et le sur site |
| Contrôles, preuves et intégrations | Les connecteurs enregistrent les réussites et échecs des contrôles et les valeurs des KPI toutes les 4 heures ; plus de 100 connecteurs, et de nouveaux développés sur demande autour de votre environnement ; synchronisation bidirectionnelle des tâches avec Jira et ServiceNow ; API v1, webhooks, imports CSV planifiés | Automatisation et surveillance continue ; données collectées automatiquement depuis « 400+ tools » ; Vanta API[1] | Selon le casVanta : plus grand catalogue prêt à l’emploi ; Acuna GRC : connecteurs développés pour votre environnement |
| Architecture IA | Aiko est native à la plateforme et travaille sur un seul modèle de données (exigences, mesures, contrôles, risques, fournisseurs, preuves) : elle répond, rédige des tâches et des KPI, relie des enregistrements en lot et propose des scores de risque à partir de leurs preuves ; une personne valide selon la politique définie par un administrateur ; l’IA peut être désactivée et la plateforme continue de fonctionner | Vanta AI et le Vanta Agent, qui rédige des politiques, remplit des questionnaires et signale des problèmes ; un Agent pour le TPRM[1] | Acuna GRCNative à un seul modèle de données, selon votre politique |
| Gouvernance de l’IA | Module AI Governance, disponible dès maintenant : registre des systèmes d’IA, analyses d’impact, supervision humaine, incidents et canal de contestation ; AI Act et ISO 42001 dans la bibliothèque | Progresser vers ISO 42001, l’AI Act et le NIST AI RMF avec des politiques IA, des cas d’usage et des analyses d’impact, selon la formule ; inventaire IA et garde-fous bientôt disponibles dans une solution distincte et payante[5] | Les deuxLes deux la couvrent ; le registre et la supervision d’Acuna GRC sont disponibles dès aujourd’hui |
| Risques tiers (TPRM) | Supplier Shield : registre des fournisseurs avec votre propre modèle d’exposition, questionnaires par campagne via un portail fournisseur, une note de 1 à 3 boucliers, une note OSINT quotidienne de A à F, et Aiko qui rédige ou évalue les réponses pour validation par une personne | Third Party Risk Management : intégration des fournisseurs et revues de sécurité au même endroit, avec l’Agent de Vanta pour le TPRM[1] | Les deuxLes deux font du TPRM ; Acuna GRC le garde sur les mêmes enregistrements que vos contrôles |
| Trust Center et questionnaires | Trust Center : page de confiance publique avec niveaux ouverts et restreints, documents restreints derrière une signature de NDA, réponses aux questionnaires rédigées uniquement à partir de faits approuvés de la bibliothèque, chacune indiquant sur quoi elle repose, et journal de chaque consultation et téléchargement | Trust Center pour montrer le statut de conformité et la documentation ; automatisation IA des questionnaires, 25 par an avec Plus et 144 avec Professional[1][2] | Les deuxLes deux le couvrent ; Acuna GRC répond à partir des mêmes enregistrements que votre programme |
| Modèle de prix | Publié : à partir de CHF 6'390 par an, par organisation, sans frais par utilisateur ; plus de 50 référentiels, Aiko et plus de 100 connecteurs inclus ; modules complémentaires et services chiffrés dans la même offre | Quatre formules (Essentials, Plus, Professional, Enterprise) sans prix publié ; tarif personnalisé après une démo ; plusieurs fonctions indiquées comme options[2] | Acuna GRCUn prix visible |
| Services d’experts | Conseiller dédié et un mois d’hypercare inclus ; programme cogéré ou entièrement géré ; RSSI et DPO externalisés avec un expert suisse attitré ; auditeurs principaux certifiés dans l’équipe | Partenaires d’audit et annuaire d’auditeurs ; fournisseurs de solutions et de services dans son programme partenaires[6] | Acuna GRCExperts suisses en interne, jusqu’aux rôles de RSSI et de DPO |
| Groupes, MSSP et partenaires | Gestion de groupe pour un siège et ses filiales, avec un tableau de bord Group Compliance ; chaque client d’un MSSP dans sa propre organisation, en marque blanche sous votre marque | Espaces de travail multi-organisations et comptes gérés par des MSP ; des fournisseurs de solutions revendent et livrent des services[4][6] | Les deuxLes deux gèrent plusieurs organisations ; Acuna GRC ajoute une vue de groupe et la marque blanche |









 Okta
 Google Workspace
 Defender
 CrowdStrike
 AWS
 Azure
 GitHub
 Jira